 Mateusz Mikołajczyk
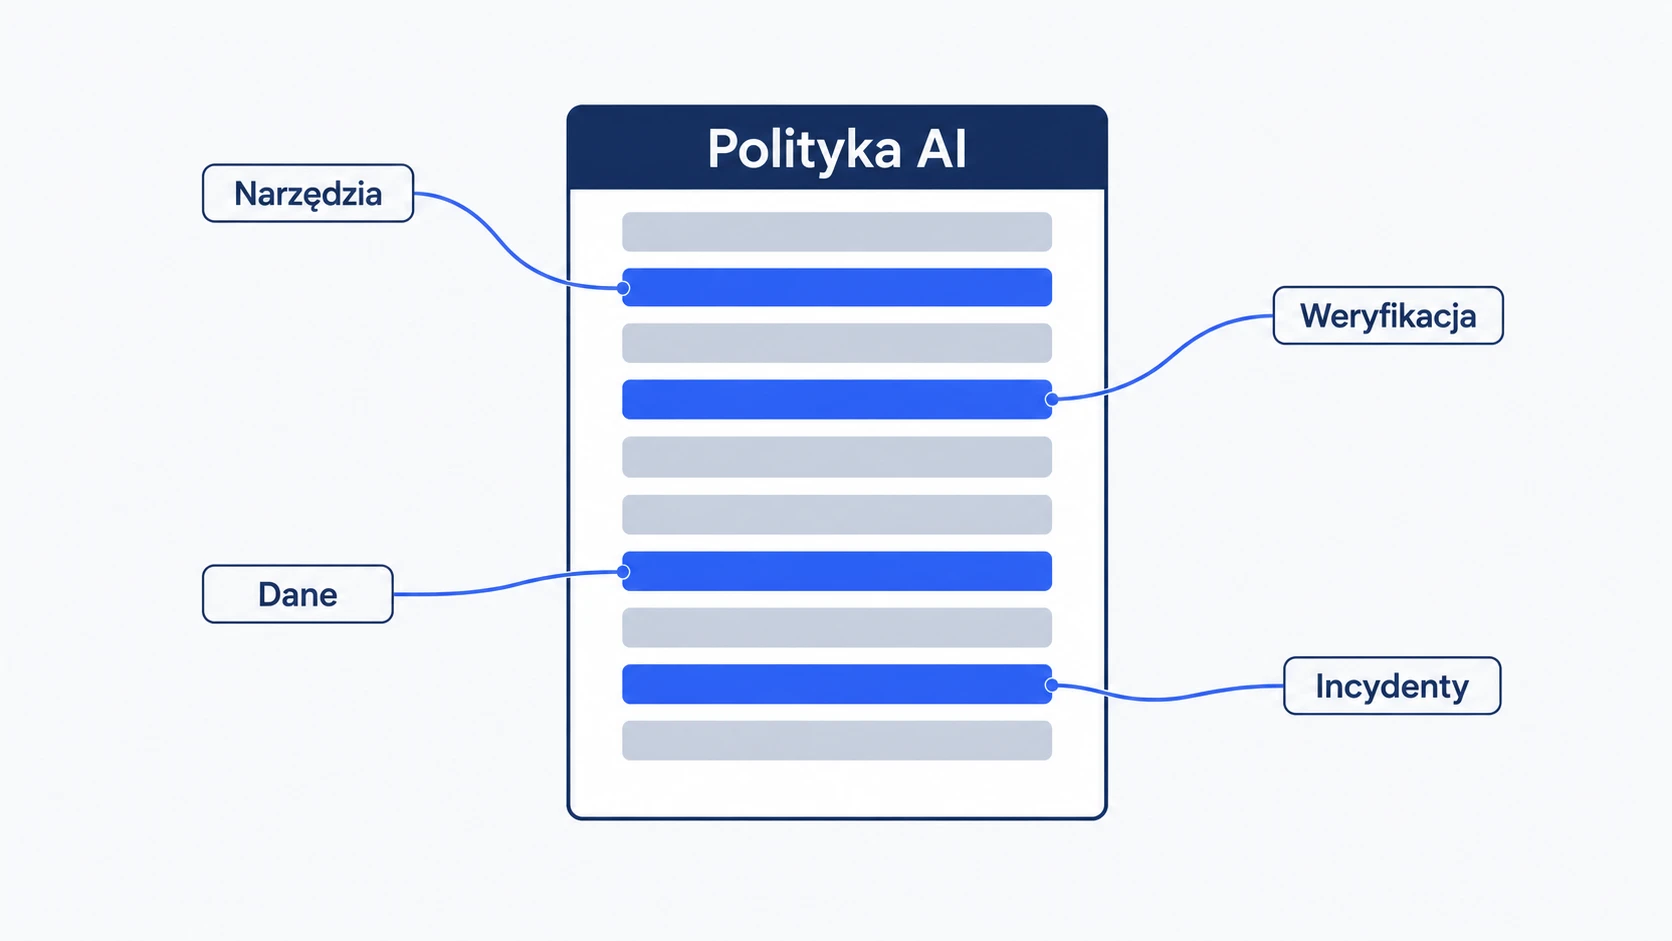
W skrócie: polityka AI w firmie to dokument, który odpowiada zespołowi na cztery pytania. Jakich narzędzi AI używamy? Jakie dane można do nich przesyłać? Kto sprawdza wyniki? Co robimy, gdy coś pójdzie nie tak? W małej firmie główne zasady mieszczą się na kilku stronach, a listę narzędzi i procedury wygodnie prowadzić w załącznikach. Poniżej znajdziesz osiem obszarów z przykładowymi zapisami, przykładowy plan wdrożenia i wzór do pobrania.
Ktoś w marketingu pisze posty w ChatGPT, ktoś w sprzedaży przesyła do niego maile od klientów, a księgowa sprawdza, czy AI ogarnie zestawienie faktur. Każda z tych osób chciała ułatwić sobie pracę. Nie wiadomo jednak, czy przesłane dane powinny trafić do tego narzędzia.
Polityka AI wyznacza tę granicę. Nie chodzi o zakazy, tylko o to, żeby zespół korzystał z AI bez nerwów, a dane firmy trafiały tylko tam, gdzie powinny.
Dla kogo jest ten wzór, a kiedy nie wystarczy
Wzór to materiał startowy dla firmy, która korzysta z gotowych narzędzi AI, takich jak czaty, asystenci w pakietach biurowych czy funkcje AI w programach, które już ma. Pomoże spisać pierwszą wersję zasad i dopasować ją do zespołu.
Nie wystarczy sam w sobie, jeśli:
- budujecie lub trenujecie własne modele,
- używacie AI do decyzji o ludziach, np. selekcji kandydatów, oceny pracowników czy oceny zdolności kredytowej, co AI Act zalicza do systemów wysokiego ryzyka,
- działacie w sektorze z własnymi wymogami, np. finansowym czy medycznym.
W takich sytuacjach wzór nadal porządkuje podstawy, ale potrzebna jest dodatkowa analiza ryzyka i konsultacja prawna.
Pobierz wzór polityki AI (DOCX): plik do edycji, bez zapisu na listę mailową.
Czy polityka AI jest obowiązkowa?
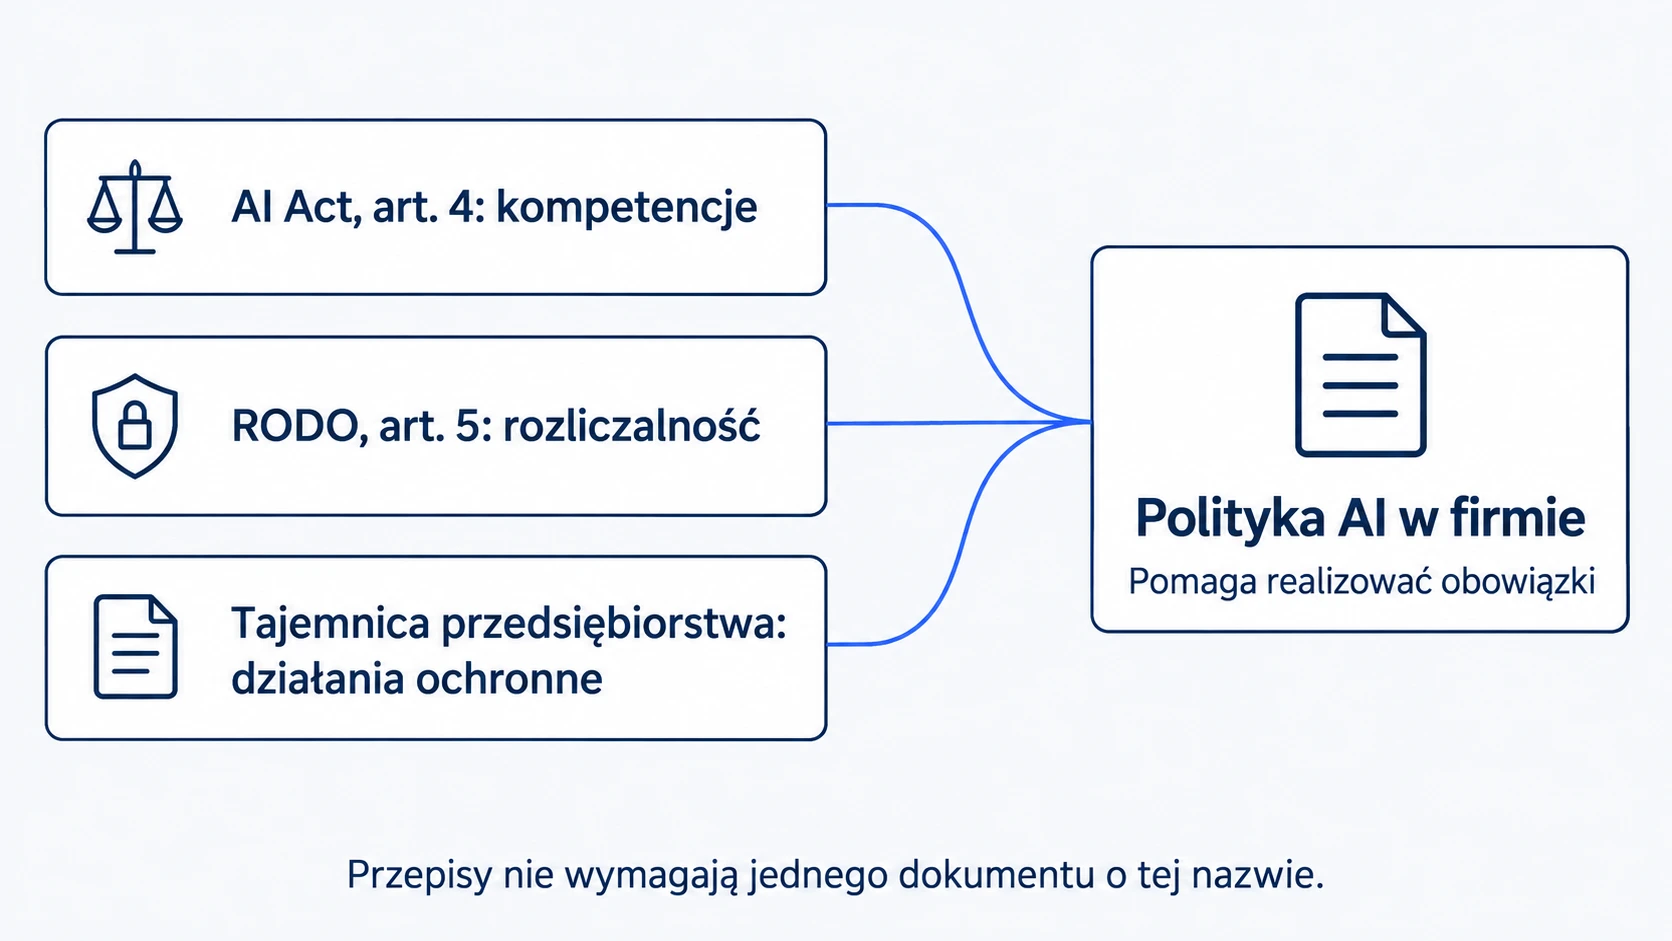
Żaden przepis nie nakazuje wprost dokumentu o nazwie „polityka AI”. Spisane zasady pomagają jednak realizować kilka obowiązków, które już dziś dotyczą firm korzystających z AI.
- AI Act, art. 4 (kompetencje w zakresie AI). Firma, która używa systemów AI, ma podejmować środki wspierające rozwój kompetencji AI personelu, z uwzględnieniem jego wiedzy, doświadczenia i kontekstu pracy. Od lipca 2026 roku, po nowelizacji rozporządzeniem 2026/1744, przepis nie wymaga zapewnienia konkretnego poziomu wiedzy każdej osoby. Wymaga działań dopasowanych do zadań zespołu, a polityka i szkolenie są ich naturalną częścią.
- RODO, art. 5 ust. 2 (rozliczalność). Jeśli do narzędzi AI trafiają dane osobowe, administrator musi umieć wykazać, że przetwarza je zgodnie z prawem. Spisane zasady pomagają pokazać, jak firma kontroluje to przetwarzanie, choć same go nie legalizują.
- Tajemnica przedsiębiorstwa. Według art. 11 ust. 2 ustawy o zwalczaniu nieuczciwej konkurencji informacja jest chroniona tylko wtedy, gdy firma podjęła działania, żeby utrzymać ją w poufności. Jeśli każdy może bez przeszkód przesłać cennik czy strategię do prywatnego czatu, w sporze trudniej będzie wykazać, że ta informacja była naprawdę chroniona.
Co dokładnie warto udokumentować w ramach art. 4, opisujemy w tekście AI literacy: obowiązek kompetencji z art. 4 AI Act w praktyce.
Jest jeszcze polska ustawa o systemach sztucznej inteligencji (Dz.U. 2026 poz. 1003), z której część przepisów, m.in. o kontroli i karach, zacznie obowiązywać 28 października 2026 roku. Nie przewiduje kary za sam brak dokumentu o nazwie „polityka AI”. Szczegóły opisujemy w tekście Ustawa o systemach sztucznej inteligencji: co zmienia dla firm.
Nazwa dokumentu ma mniejsze znaczenie niż jego treść i sposób wprowadzenia. Polityka, regulamin czy zarządzenie: ważne, żeby zasady przyjęła osoba do tego umocowana i żeby skutecznie objęły zarówno pracowników, jak i współpracowników na B2B, np. przez umowę.
Dlaczego zasady, a nie sam zakaz
Całkowity zakaz AI bez zatwierdzonej alternatywy zwykle nie rozwiązuje problemu, bo AI schodzi do podziemia. Działa mniej więcej tak dobrze jak zakaz podjadania przy biurku. Celowane ograniczenia, np. konkretnych danych czy integracji, mają za to sens i warto je zapisać.
Według badania NASK z grudnia 2024 roku 68,1% z 2168 badanych pracujących nie dostało od pracodawcy żadnych wytycznych dotyczących generatywnej AI.
Jak sprawdzić, z jakich narzędzi korzysta Twój zespół, opisujemy w artykule Shadow AI w firmie: co to jest i jak ograniczyć ryzyko.
Co powinna zawierać polityka AI: 8 obszarów
Oto osiem obszarów, które warto uwzględnić, z przykładowymi zapisami do dostosowania. Bez nich polityka zostawi ważne pytania bez odpowiedzi.
1. Narzędzia i ich zatwierdzanie
Zamiast ogólnika „korzystaj z AI odpowiedzialnie” wpisz konkretne narzędzia i plany. Najwygodniej prowadzić je w rejestrze, który jest załącznikiem do polityki:
| Narzędzie i plan | Do czego | Jakie dane | Właściciel | Następny przegląd |
|---|---|---|---|---|
| [nazwa, plan firmowy] | szkice tekstów, streszczenia | publiczne, wewnętrzne | [osoba] | [data] |
| [nazwa, plan firmowy] | analiza notatek ze spotkań z klientami | po ocenie: dane klientów bez danych szczególnych | [osoba] | [data] |
| [nazwa, konto prywatne] | pomysły na posty, tłumaczenie publicznych tekstów | tylko publiczne | [osoba] | [data] |
Zanim narzędzie trafi do rejestru, zadaj dostawcy pięć pytań:
- Czy podpisze umowę powierzenia przetwarzania danych (art. 28 RODO)?
- Czy dane z naszego konta służą do trenowania modeli i czy można to wyłączyć?
- Gdzie są przetwarzane dane i na jakiej podstawie mogą być przekazywane poza Europejski Obszar Gospodarczy?
- Jak długo dostawca przechowuje rozmowy i pliki, także te usunięte?
- Czy administrator po naszej stronie może zarządzać kontami i odebrać dostęp osobie, która odchodzi z firmy?
Pomocne są też listy pytań wstępnych, które UODO opublikował 6 sierpnia 2026 roku, w tym wersja dla małych i średnich firm. UODO zauważa, że w badanych grupach od 41 do 58,5% podmiotów nie dostrzega związku między narzędziami AI a przetwarzaniem danych osobowych. Listy nie są wiążące i nie zastępują analizy ryzyka.
Przykładowy zapis: Do zadań służbowych korzystamy wyłącznie z narzędzi AI wpisanych do rejestru narzędzi. Nowe narzędzie zgłaszasz opiekunowi narzędzi, który odpowiada w ciągu 5 dni roboczych.
2. Dane: co można przesyłać do jakiego narzędzia
Od tej części zależy najwięcej. Pracownik potrzebuje prostej instrukcji, którą zastosuje w codziennym zadaniu, a nie wykładu z RODO.
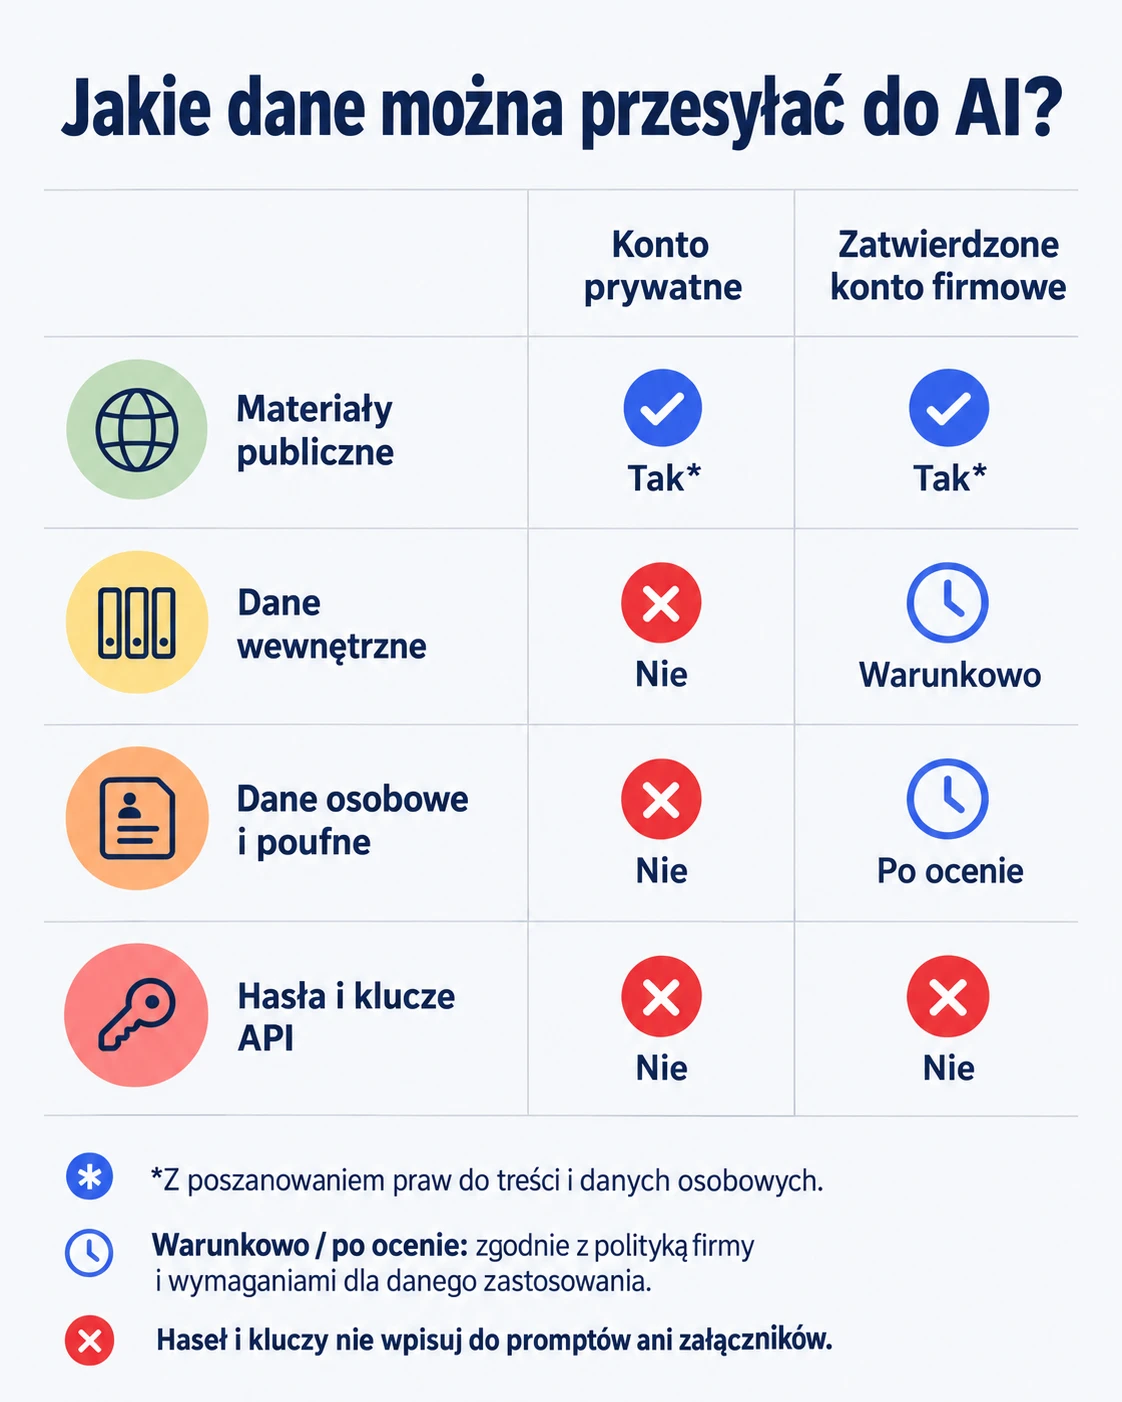
| Kategoria | Przykłady | Konto prywatne | Zatwierdzone konto firmowe |
|---|---|---|---|
| Materiały publiczne | treści z Twojej strony, opublikowane komunikaty, ogólne pytania | tak, z poszanowaniem praw do treści i danych osobowych | tak, z poszanowaniem praw do treści i danych osobowych |
| Dane wewnętrzne | procedury, notatki zespołu, zagregowane wyniki bez możliwości identyfikacji osób | nie | warunkowo: zgodnie z polityką i uprawnieniami |
| Dane osobowe i poufne | dane klientów i pracowników, umowy, strategia, indywidualne cenniki, kod należący do klienta | nie | po ocenie zastosowania |
| Hasła i klucze API | hasła, klucze dostępu, tokeny, dane logowania | nie | nie |
„Po ocenie” oznacza, że osoba odpowiedzialna sprawdziła cel, podstawę prawną, umowę powierzenia z dostawcą, umowę z klientem i to, czy nie da się osiągnąć celu na mniejszej ilości danych. Zgoda przełożonego nie zastępuje podstawy prawnej. Szczególne kategorie danych, np. o zdrowiu (art. 9 RODO), wymagają osobnej, ostrożniejszej oceny.
Hasła i klucze nie trafiają do rozmów ani załączników w żadnym narzędziu. Jeśli AI ma łączyć się z innym systemem, robi się to przez przeznaczony do tego mechanizm autoryzacji, np. logowanie kontem firmowym, a nie przez wpisanie hasła do czatu.
Przykładowy zapis: Do narzędzi AI nie wprowadzamy haseł, kluczy dostępu ani tokenów, niezależnie od rodzaju konta. Dane osobowe i informacje poufne przesyłamy wyłącznie do narzędzi zatwierdzonych dla takich danych i po ocenie opisanej w załączniku.
Co dzieje się z danymi w różnych planach ChatGPT, opisujemy w tekście Czy ChatGPT jest bezpieczny dla firmy? Dane, RODO i ustawienia.
3. Weryfikacja wyników
AI potrafi napisać z pełnym przekonaniem coś, co nie jest prawdą. Materiały dla klientów oraz analizy, na których opierają się ważne decyzje, powinny przejść weryfikację dopasowaną do stawki. Przy ofercie zwykle czyta ją autor, przy raporcie finansowym trzeba sprawdzić każdą liczbę i źródło.
Przykładowy zapis: Przed wysłaniem do klienta lub użyciem w decyzji autor sprawdza treść wygenerowaną z pomocą AI pod kątem faktów, liczb i zgodności z ustaleniami. Analizy finansowe i prawne sprawdza też druga osoba.
4. Role i odpowiedzialność
W większości małych firm sprawdzają się trzy role:
- właściciel polityki (najczęściej ktoś z zarządu lub operacji) zatwierdza zmiany,
- opiekun narzędzi (IT lub osoba techniczna) zarządza kontami w panelu administratora i prowadzi rejestr narzędzi,
- każdy pracownik odpowiada za to, co przesyła do narzędzi i co publikuje.
Przykładowy zapis: Właścicielem polityki jest [stanowisko]. Opiekunem narzędzi AI jest [stanowisko], do którego kierujesz pytania i zgłoszenia.
5. Incydenty
Ktoś przesłał listę klientów do prywatnego czatu. Zdarza się. Polityka powinna mówić wprost, co dalej:
- Zgłoś od razu opiekunowi narzędzi, co i gdzie trafiło.
- Przerwij dalsze udostępnianie, np. usuń link do rozmowy, jeśli taki istnieje.
- Przy kluczu lub haśle od razu je unieważnij albo zmień, żeby ograniczyć skutki.
- Postępuj zgodnie z instrukcją osoby, która reaguje na incydent. Nie usuwaj historii na własną rękę, dopóki nie wiadomo, co trzeba zabezpieczyć.
Termin ma znaczenie. Jeśli doszło do naruszenia ochrony danych osobowych, administrator zgłasza je do UODO bez zbędnej zwłoki, w miarę możliwości w ciągu 72 godzin od stwierdzenia, chyba że ryzyko dla osób jest mało prawdopodobne (art. 33 RODO). Pracownik zgłasza sprawę wewnętrznie od razu, żeby firma zdążyła ją ocenić.
Przykładowy zapis: Każde przesłanie danych osobowych, informacji poufnych, hasła lub klucza do niezatwierdzonego narzędzia zgłaszasz opiekunowi narzędzi niezwłocznie, najpóźniej tego samego dnia.
6. Szkolenia
Polityka, o której zespół nie wie, nic nie zmieni, dlatego krótkie spotkanie na start i ściąga to punkt wyjścia, a zakres szkolenia warto dopasować do ról. Osoba, która analizuje dokumenty klientów, potrzebuje innych umiejętności niż autor postów. Zapisuj, kto i kiedy przeszedł szkolenie.
Przykładowy zapis: Każda osoba korzystająca z narzędzi AI przechodzi szkolenie wstępne przed uzyskaniem dostępu i szkolenie przypominające przy istotnej zmianie zasad.
7. Prawa autorskie i umowy z klientami
Polskie prawo chroni „przejaw działalności twórczej o indywidualnym charakterze” (art. 1 ustawy o prawie autorskim). Treść w całości wygenerowana przez AI może nie spełniać tego warunku, a sam udział człowieka nie gwarantuje, że powstanie utwór. Warto też pamiętać o prawach do materiałów, które przesyłasz do narzędzia, i o ryzyku podobieństwa wyniku do cudzych treści.
Przykładowy zapis: Jeśli umowa z klientem ogranicza korzystanie z AI, stosujemy zapisy umowy. Do narzędzi AI nie przesyłamy materiałów, do których nie mamy prawa.
8. Przegląd
Dostawcy AI, tacy jak OpenAI, Microsoft czy Google, zmieniają warunki co kilka miesięcy. Przegląd polityki co pół roku albo przy każdej większej zmianie to rozsądne minimum.
Przykładowy zapis: Polityka i rejestr narzędzi są przeglądane co 6 miesięcy oraz przy wprowadzeniu nowego narzędzia lub zmianie przepisów.
Przykładowy scenariusz: od notatki do wysłanej oferty
To przykład, który pokazuje, jak zasady działają razem. Handlowiec po rozmowie z klientem chce, żeby AI zrobiło z notatek podsumowanie i szkic oferty.
- Ocena danych. Notatki zawierają imię klienta, nazwę firmy i warunki rabatu, czyli dane osobowe i poufne.
- Wybór narzędzia. Prywatny czat odpada. Handlowiec sprawdza w rejestrze, czy firmowe narzędzie jest zatwierdzone dla danych klientów.
- Minimalizacja. Przed przesłaniem usuwa to, czego AI nie potrzebuje, np. numer telefonu i szczegóły niezwiązane z ofertą.
- Weryfikacja. Szkic sprawdza handlowiec, a rabat powyżej ustalonego progu także kierownik.
- Wysyłka. Oferta wychodzi dopiero po sprawdzeniu.
Gdyby notatki trafiły przez pomyłkę do prywatnego konta, handlowiec zgłasza to od razu zgodnie z procedurą incydentu.
Jak wdrożyć politykę AI: przykładowy plan na 10 dni roboczych
To przykładowy plan przygotowania pierwszej wersji w prostym środowisku. Zakupy, ocena ryzyka, konsultacje i integracje mogą potrwać dłużej.
| Dni | Co robisz | Odpowiedzialny | Efekt | Kiedy gotowe |
|---|---|---|---|---|
| 1 do 2 | Anonimowa ankieta: z jakich narzędzi AI ludzie korzystają i do czego | właściciel polityki | lista używanych narzędzi | ankietę wypełniła większość zespołu |
| 3 do 4 | Wybór narzędzi do rejestru i założenie kont firmowych | opiekun narzędzi | zatwierdzona alternatywa dla prywatnych kont | konta działają |
| 5 do 6 | Spisanie polityki na bazie wzoru | właściciel polityki | pierwsza wersja dokumentu | uwzględniono wszystkie 8 obszarów |
| 7 | Przegląd przez osobę od prawa lub ochrony danych | recenzent | lista uwag i wymaganych zmian | uwagi naniesione |
| 8 | Ściąga na jedną stronę | opiekun narzędzi | wersja dla zespołu | ściąga zatwierdzona |
| 9 | Spotkanie z zespołem i potwierdzenie zapoznania się | właściciel polityki | przeszkolony zespół | lista obecności |
| 10 | Kanał zgłaszania nowych narzędzi i termin pierwszego przeglądu | opiekun narzędzi | działający proces | termin w kalendarzu |
Nie pomijaj ankiety i nie rób z niej przesłuchania. Osoby, które już korzystają z AI, najlepiej wiedzą, które narzędzia się sprawdzają.
Jak sprawdzić po miesiącu, czy zasady działają
- Rejestr jest aktualny: każde narzędzie, z którego korzysta zespół, ma w nim wpis z właścicielem i datą przeglądu.
- Zatwierdzanie działa: nowe narzędzie dostaje odpowiedź w zapowiedzianym czasie, a ludzie faktycznie je zgłaszają.
- Zespół zna procedurę: zapytaj losową osobę, co zrobi, gdy prześle dane klienta do prywatnego czatu.
- Pytania wracają do polityki: jeśli te same pytania padają co tydzień, zasady wymagają doprecyzowania.
Wzór polityki AI: 10 rozdziałów
Wzór ma dziesięć rozdziałów. Osiem obszarów z tego artykułu to rozdziały od 3 do 10, a dwa dodatkowe rozdziały na początku porządkują dokument: cel i zakres oraz definicje. Wejście w życie i kontakt są częścią rozdziału o przeglądzie.
- Cel i zakres
- Definicje
- Narzędzia i rejestr
- Zasady dotyczące danych
- Weryfikacja wyników
- Role i odpowiedzialność
- Incydenty
- Szkolenia
- Prawa autorskie i umowy z klientami
- Przegląd, wejście w życie i kontakt
FAQ
Czy pracownik może używać prywatnego konta AI do pracy?
To decyzja firmy, którą warto zapisać w polityce. Bezpieczna reguła: prywatne konto tylko do materiałów publicznych, a do danych wewnętrznych, osobowych i poufnych wyłącznie zatwierdzone konta firmowe, w zakresie opisanym w rejestrze.
Czy kupienie wersji firmowej narzędzia wystarczy?
Nie. Wersja firmowa daje lepsze warunki, np. umowę powierzenia i zarządzanie kontami, ale nie przesądza, że każde zastosowanie jest dopuszczalne. Nadal potrzebna jest ocena danych, zasady i weryfikacja wyników.
Jak często aktualizować politykę AI?
Co sześć miesięcy oraz przy każdej istotnej zmianie: nowym narzędziu, zmianie warunków dostawcy albo nowych przepisach.