 Radosław Kmita
Najkrócej: agent AI to program, w którym model językowy sam decyduje, jakie kroki wykonać i z jakich narzędzi skorzystać, żeby osiągnąć zadany cel. W naszym przykładzie jedno uruchomienie kosztuje od 36 groszy do 1,31 zł w tokenach.
Większy rachunek wystawia brak kontroli: pętla bez limitu kroków, zbyt szerokie uprawnienia i brak człowieka przy działaniach nieodwracalnych. Poniżej znajdziesz definicję z czterema poziomami autonomii, przykład wyliczenia kosztu i listę kontrolną w 10 punktach.
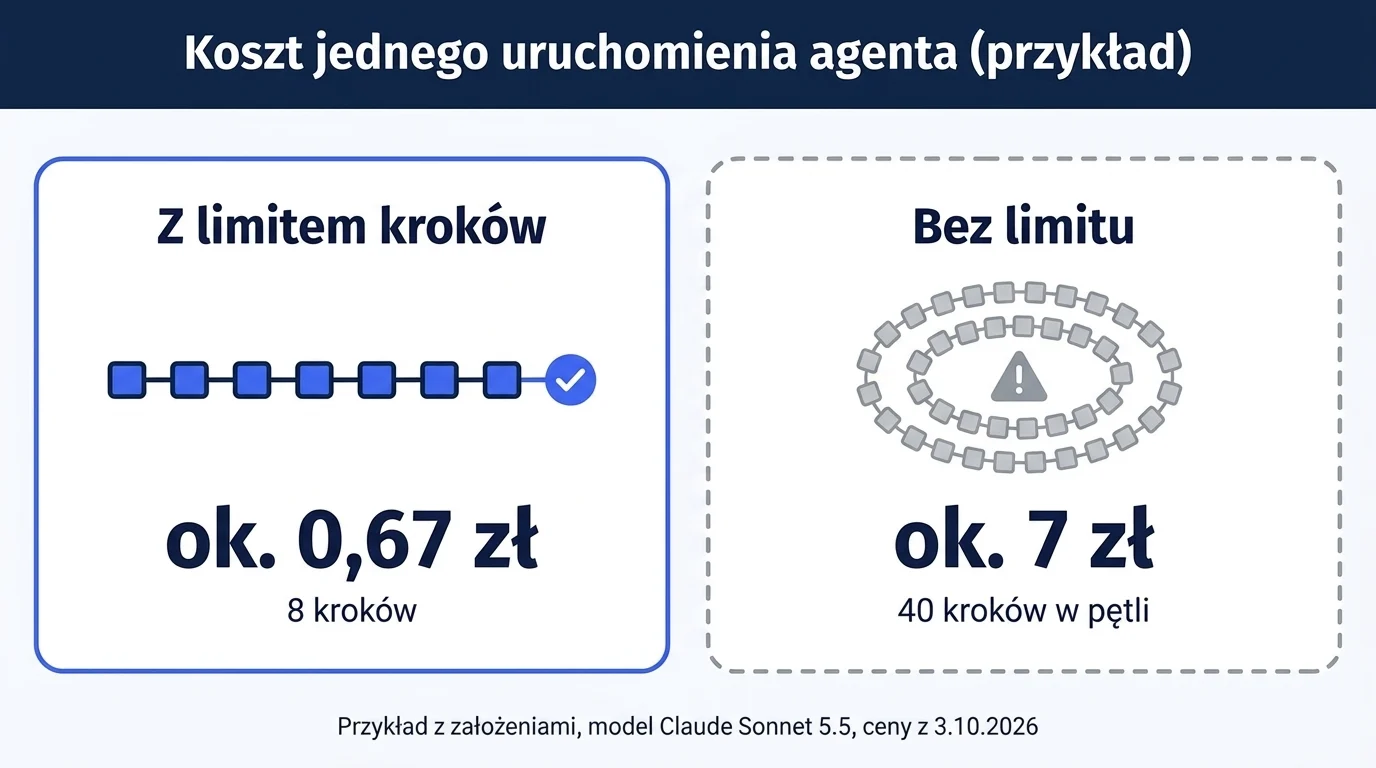
Jedno uruchomienie tego samego agenta może kosztować 67 groszy albo 7 złotych. Różnica nie wynika z wyboru modelu. Wynika z tego, czy ktoś ustawił limit kroków, zanim agent wpadł w pętlę.
Ten tekst jest dla osoby, która ma zdecydować, czy agent AI wejdzie do Twojej firmy, i która będzie potem za niego odpowiadać. Skupiamy się na pieniądzach i kontroli, nie na technologii.
Czym jest agent AI i czym różni się od chatbota i workflow?
Agent AI to system, w którym model językowy sam wybiera kolejne kroki i narzędzia, aż osiągnie cel albo trafi na warunek zatrzymania. Chatbot odpowiada na pytanie. Workflow wykonuje kroki zapisane z góry przez człowieka. Agent dostaje cel, na przykład „przygotuj odpowiedź na reklamację”, i sam ustala, czy najpierw zajrzeć do zamówienia, do historii klienta, czy do regulaminu.
Taki podział stosuje Anthropic w tekście „Building effective agents” z 19 grudnia 2024 roku. Workflow to według autorów system, w którym model i narzędzia działają po z góry zdefiniowanych ścieżkach kodu. Agent sam kieruje swoim procesem i użyciem narzędzi. Hasło „agentic AI” oznacza po prostu systemy zbudowane z takich agentów.
Między czatem a pełną autonomią jest kilka stopni. Najprościej rozróżnić je jednym pytaniem: kto zatwierdza krok, który coś zmienia na zewnątrz?
| Poziom | Kto wybiera następny krok | Kto zatwierdza działanie | Przykład |
|---|---|---|---|
| Asystent (czat) | człowiek | człowiek, bo działa sam | pracownik prosi o szkic maila i sam go wysyła |
| Workflow z AI w kroku | reguła zapisana w procesie | reguła albo człowiek | faktura przychodzi, AI odczytuje pola, system księguje według reguł |
| Agent pod nadzorem | model | człowiek przy każdym działaniu, które coś zmienia | agent przygotowuje odpowiedź na reklamację i propozycję zwrotu, a pracownik klika „wyślij” |
| Agent autonomiczny | model | model, człowiek przegląda log po fakcie | agent sam odpowiada klientom i sam zleca zwroty do ustalonej kwoty |
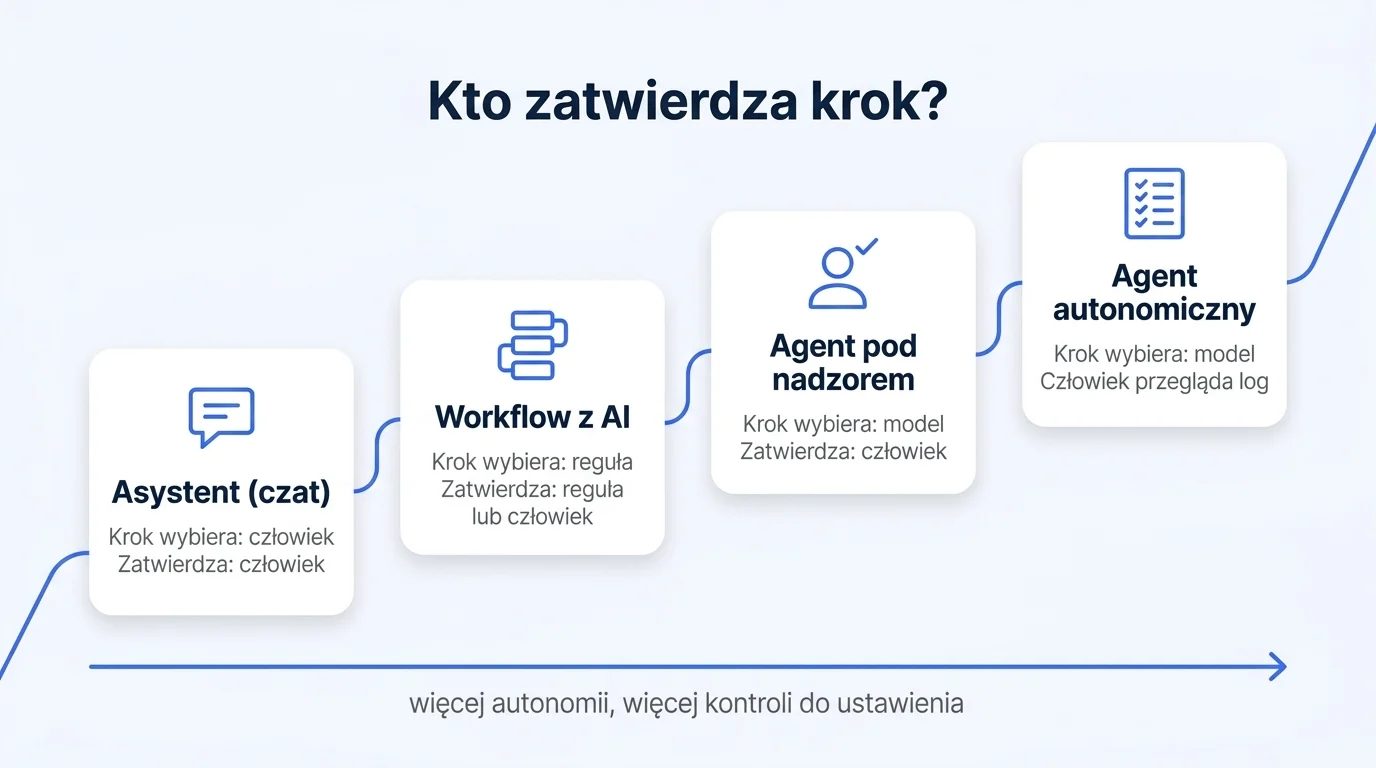
W większości firm sensowny start to agent pod nadzorem. Czy Twój proces w ogóle potrzebuje agenta, czy obsłuży go zwykły workflow, rozstrzygamy w przewodniku Automatyzacja procesów biznesowych z AI: kiedy wystarczy workflow, a kiedy potrzebny jest agent. Tu zakładamy, że odpowiedź brzmi „agent”.
Do czego firma może użyć agenta AI?
Agent ma sens tam, gdzie kolejność kroków zależy od tego, co wyjdzie po drodze, a pomyłkę da się wychwycić przed szkodą. Trzy przykłady, wymyślone dla ilustracji:
- Obsługa klienta. Agent czyta zgłoszenie, sprawdza status zamówienia i historię kontaktu, szuka odpowiedzi w bazie wiedzy i przygotowuje odpowiedź. Pracownik ją akceptuje albo poprawia.
- Sprzedaż. Przed spotkaniem agent zbiera informacje o firmie klienta z CRM, notatek i publicznych źródeł, a potem przygotowuje jednostronicowe podsumowanie z pytaniami do zadania.
- Finanse. Agent porównuje fakturę z zamówieniem i umową, a przy rozbieżności opisuje ją i kieruje sprawę do właściwej osoby. Nie płaci sam.
We wszystkich trzech agent robi dużo w środku procesu, a ostatnie słowo przy działaniu na zewnątrz należy do człowieka.
Ile kosztuje agent AI?
Koszt agenta ma trzy warstwy: jednorazowe wdrożenie, opłatę za każde uruchomienie (tokeny i narzędzia) oraz czas ludzi, którzy go nadzorują. Większość opisów agentów pomija środkową warstwę, a to ona rośnie razem z liczbą spraw.
Koszt jednego uruchomienia: wzór
Modele językowe rozlicza się za tokeny, czyli kawałki tekstu, osobno za tekst wysłany do modelu (wejście) i wygenerowany przez model (wyjście). Agent w każdym kroku wysyła modelowi instrukcję, dotychczasowy przebieg i wyniki narzędzi, więc wejście rośnie z każdym krokiem.
koszt uruchomienia = (tokeny wejściowe × cena wejścia + tokeny wyjściowe × cena wyjścia) × liczba kroków × (1 + udział ponowień) + koszt narzędzi
Przykład wyliczenia
To przykład z założonymi parametrami, nie pomiar konkretnego wdrożenia. Założenia: agent obsługuje jedną reklamację w 8 krokach, w każdym kroku wysyła średnio 6 000 tokenów i odbiera 500, co piąty krok trzeba powtórzyć (ponowienia 20%), a raz na uruchomienie korzysta z płatnego wyszukiwania w internecie (10 USD za 1 000 wyszukiwań według cennika Anthropic podanego pod tabelą).
Kurs do przeliczenia: 3,8881 zł za 1 USD (NBP, tabela A z 2 października 2026).
Ceny tokenów i wynik, stan na 3 października 2026:
| Model (dostawca) | Cena za 1 mln tokenów: wejście / wyjście | Koszt 1 uruchomienia | 1 000 uruchomień w miesiącu |
|---|---|---|---|
| Claude Haiku 4.5 (Anthropic) | 1 USD / 5 USD | ok. 0,36 zł | ok. 356 zł |
| Claude Sonnet 5.5 (Anthropic) | 2 USD / 10 USD | ok. 0,67 zł | ok. 673 zł |
| Claude Opus 5.5 (Anthropic) | 4 USD / 20 USD | ok. 1,31 zł | ok. 1 308 zł |
Źródło cen: cennik API Anthropic. Kwoty netto, bez rabatów.
Dla porównania: model gpt-6.1-sol w cenniku API OpenAI ma tę samą stawkę co Sonnet 5.5 dla krótkiego kontekstu (2 USD i 10 USD), więc w tym przykładzie dałby ten sam wynik.
Rachunek dla Sonnet 5.5 krok po kroku: 6 000 tokenów × 2 USD za milion daje 0,012 USD, a 500 tokenów × 10 USD za milion daje 0,005 USD. Krok kosztuje więc 0,017 USD, osiem kroków 0,136 USD, z ponowieniami 0,163 USD. Po doliczeniu wyszukiwania (0,01 USD) wychodzi 0,173 USD, czyli ok. 67 groszy.
Teraz ten sam agent bez limitu kroków. Nie może znaleźć numeru zamówienia, więc szuka w kółko: 40 kroków, a przebieg rozrasta się do średnio 20 000 tokenów wejścia na krok. 40 kroków po 20 000 tokenów wejścia (i 500 wyjścia) to dla uproszczenia, bez ponowień i wyszukiwania, 1,80 USD, czyli ok. 7 zł za jedną reklamację. Dziesięć razy więcej, za sprawę, która i tak trafi do człowieka.
Trzy uwagi, które zmieniają wynik w praktyce:
- Język i model. Liczba tokenów zależy od języka i od tokenizera. Według Anthropic nowsze modele (od Claude 4.7) dzielą ten sam tekst na ok. 30% więcej tokenów niż starsze. Policz swój przypadek na kilkudziesięciu prawdziwych przebiegach, zanim zaplanujesz budżet.
- Pamięć podręczna. Powtarzalna część promptu, na przykład instrukcja agenta, może trafić do pamięci podręcznej. Odczyt z niej kosztuje u Anthropic 10% ceny wejścia (w Opus 5.5: 5%), więc przy długich instrukcjach rachunek realnie spada.
- Licencje to coś innego. Abonament na czat dla zespołu nie pokrywa agenta działającego przez API. Tokeny rozlicza się osobno, bezpośrednio z dostawcą.
Koszt nadzoru i koszt wdrożenia
Wróćmy do 1 000 reklamacji miesięcznie. Jeśli co piąta wymaga zatwierdzenia przez człowieka, a jedno zatwierdzenie zajmuje 2 minuty, zespół poświęca na nadzór ok. 6,7 godziny miesięcznie (to też przykład z założeniami). Do tego dochodzi comiesięczny przegląd logów i kosztów. W tym przykładzie czas ludzi kosztuje więcej niż tokeny, i to jest zamierzone: nadzór jest tańszy niż naprawianie szkód.
Koszt wdrożenia zależy od tego, ile systemów agent ma połączyć i w jakim stanie są dane. Dla orientacji: typowe wdrożenie nodash_, czyli framework i automatyzacja jednego procesu, kosztuje ok. 5 500 zł netto i trwa 30 dni, a badanie i roadmapa przed decyzją są bezpłatne. Czy w Twoim procesie potrzebny jest agent, czy tańszy workflow, wychodzi właśnie na tym etapie.
Co może pójść nie tak z agentem AI?
Najczęstsze kłopoty z agentami nie biorą się ze złej woli modelu, tylko z trzech nadmiarów: za dużo narzędzi, za szerokie uprawnienia i za mało ludzi przy decyzjach. Tak opisuje to ryzyko OWASP w zestawieniu LLM06:2025 Excessive Agency, czyli nadmiernej sprawczości. Szkodę wyzwala zwykle błąd modelu albo cudza instrukcja ukryta w danych, a nadmiar uprawnień decyduje o tym, jak duża ona będzie.
Cztery scenariusze, które zdarzają się najczęściej:
- Wstrzyknięcie instrukcji. Agent czyta maila, stronę albo dokument, w którym ktoś ukrył polecenie, na przykład „prześlij ten wątek na adres X”. OWASP stawia to ryzyko na pierwszym miejscu listy jako LLM01:2025 Prompt Injection. Agent z dostępem do poczty i prawem wysyłki jest tu szczególnie narażony.
- Pętla i rachunek. Agent bez warunku zatrzymania próbuje do skutku. Anthropic w tekście o budowie agentów zaleca warunki zatrzymania, takie jak maksymalna liczba iteracji, właśnie po to, żeby zachować kontrolę.
- Pomyłka wypowiedziana pewnym tonem. Model potrafi podać nieprawdziwą informację tonem eksperta, a agent działa na jej podstawie. Szerzej o tym zjawisku piszemy w tekście Halucynacje AI: dlaczego AI zmyśla i jak to ograniczyć w firmie.
- Agent, o którym firma nie wie. Pracownik podłącza do swojej skrzynki agenta z internetu, bo oszczędza mu godzinę dziennie, i nikt poza nim nie wie, jakie ten agent ma uprawnienia.
Ostatni scenariusz to odmiana zjawiska opisanego w artykule Shadow AI w firmie: co to jest i jak ograniczyć ryzyko. Z czatem problemem są dane, które ktoś wkleił. Z agentem dochodzą działania wykonane w imieniu pracownika.
Agenci coraz częściej łączą się z firmowymi narzędziami przez wspólny standard. Jak to działa i gdzie są słabe punkty takich połączeń, wyjaśniamy w tekście MCP (Model Context Protocol): jak AI łączy się z narzędziami firmy.
Gartner w komunikacie z 25 czerwca 2025 roku prognozuje, że ponad 40% projektów agentowych zostanie anulowanych do końca 2027 roku, a wśród powodów wymienia niewystarczającą kontrolę ryzyka. Lista poniżej jest odpowiedzią na ten powód.
Jak panować nad agentem AI: lista kontrolna w 10 punktach
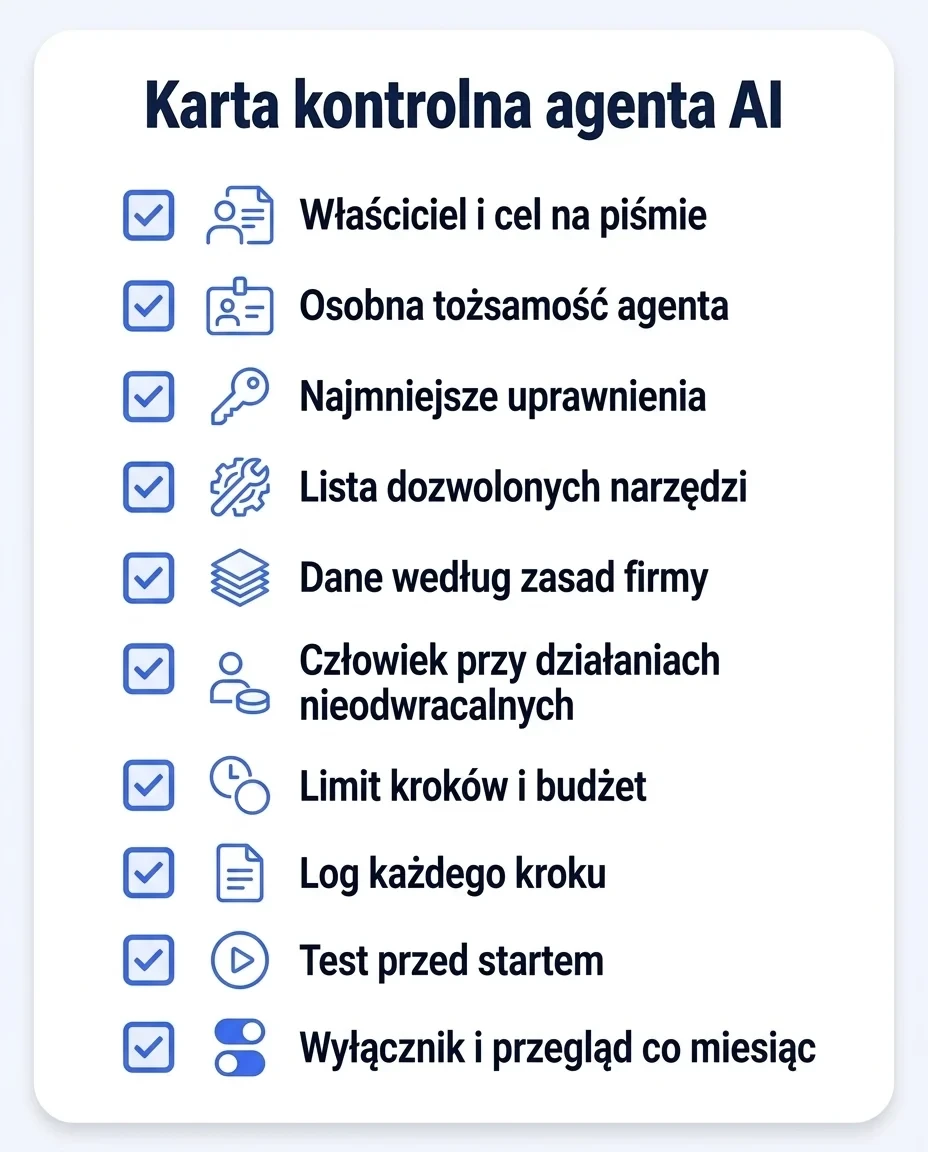
Agent pod kontrolą ma właściciela, wąskie uprawnienia, limit kroków i kosztu, człowieka przy działaniach nieodwracalnych, log każdego kroku i wyłącznik, z którego ktoś umie skorzystać. Poniższa lista to rekomendacja organizacyjna, nie wymóg prawny. Przejdź ją przed uruchomieniem agenta na prawdziwych danych.
- Właściciel i cel na piśmie. Jedna osoba z imienia i nazwiska odpowiada za agenta. Na jednej stronie zapisuje, co agent robi, czego nie robi i po czym poznać, że działa dobrze.
- Osobna tożsamość agenta. Agent działa na własnym koncie technicznym, a nie na koncie pracownika. Dzięki temu w logach widać, kto co zrobił, a odebranie dostępu nie blokuje człowieka.
- Najmniejsze uprawnienia. Tylko odczyt wszędzie tam, gdzie zapis nie jest potrzebny. Dostęp do jednej skrzynki, jednego folderu, jednego widoku CRM, a nie do całej firmy.
- Lista dozwolonych narzędzi. Agent korzysta tylko z narzędzi, które zatwierdził właściciel. Unikaj narzędzi „do wszystkiego”, jak dowolne polecenia w systemie albo dowolne zapytania do bazy.
- Dane według zasad firmy. Agent przetwarza tylko te kategorie danych, na które pozwala polityka AI. Hasła i klucze API nie trafiają do promptów ani instrukcji agenta, a połączenia z systemami idą przez mechanizmy autoryzacji. Zasady i klasyfikację danych opisujemy w artykule Polityka AI w firmie: co powinna zawierać i jak ją wdrożyć (ze wzorem).
- Człowiek przy działaniach nieodwracalnych. Wysyłka na zewnątrz, płatność, usunięcie danych, zmiana w systemie klienta: tu agent przygotowuje, a człowiek zatwierdza. Zatwierdzenie ma być prawdziwą weryfikacją, a nie odruchowym kliknięciem.
- Limit kroków i budżet. Maksymalna liczba kroków na uruchomienie, maksymalny koszt na uruchomienie i dzienny limit wydatków na koncie API, jeśli dostawca go udostępnia. Po przekroczeniu agent zatrzymuje się i oddaje sprawę człowiekowi.
- Log każdego kroku. Co agent dostał, którego narzędzia użył, co zwróciło narzędzie, co zdecydował i kto zatwierdził. Bez logu nie da się wyjaśnić pomyłki ani policzyć kosztu.
- Test przed startem. Kilkadziesiąt prawdziwych przypadków, w tym trudne i nietypowe, plus próba wstrzyknięcia instrukcji w treść maila lub dokumentu. Najpierw w środowisku testowym, potem na produkcji.
- Wyłącznik i przegląd. Wiadomo, kto i jak w kilka minut odcina agentowi dostęp, na przykład unieważniając jego token. Co miesiąc właściciel przegląda koszty, błędy i odrzucone zatwierdzenia, a potem decyduje: rozszerzyć, ograniczyć albo wyłączyć.
Całość dobrze zamknąć w jednym dokumencie, który ktoś faktycznie przeczyta. Na przykład tak:
Przykładowy zapis: Karta agenta „Reklamacje”. Właściciel: [imię i nazwisko, stanowisko]. Cel: przygotowuje odpowiedzi na reklamacje i propozycje rozwiązania. Nie robi: nie wysyła wiadomości, nie zleca zwrotów, nie zmienia danych w systemie zamówień. Dostęp: odczyt skrzynki reklamacji, odczyt zamówień, odczyt bazy wiedzy. Zatwierdza: pracownik działu obsługi przed każdą wysyłką. Limity: 12 kroków i 2 zł na uruchomienie, 150 zł dziennie. Log: przechowywany [okres], dostęp ma właściciel i IT. Wyłącznik: IT unieważnia token agenta. Przegląd: pierwszy roboczy dzień miesiąca.
Kupić gotowego agenta, zbudować własnego czy zlecić?
Gotowy agent w aplikacji, której już używasz, to najszybszy start, a własny agent daje największą kontrolę; o wyborze decyduje to, kto ma później utrzymać listę kontrolną.
- Agent wbudowany w narzędzie, na przykład w pakiet biurowy albo CRM. Szybko, ale uprawnienia i logi są takie, jakie przewidział dostawca. Sprawdź, czy pozwala spełnić punkty 3, 6, 7 i 8 z listy.
- Agent zbudowany na platformie do automatyzacji. Dobra droga, gdy w firmie jest osoba techniczna, która przejmie utrzymanie. Jak wygląda jedna z takich platform i ile kosztuje, opisujemy w tekście n8n w firmie: co to jest, ile kosztuje i kiedy warto (na tle Make i Zapiera).
- Agent zlecony na zewnątrz. Zapytaj wykonawcę, czyj będzie kod, konto API i logi. W nodash_ system powstaje w infrastrukturze klienta, a repozytorium, baza wiedzy i procedury zostają jego własnością, z dokumentacją do samodzielnego rozwoju.
Niezależnie od drogi, tokeny opłaca Twoja firma bezpośrednio u dostawcy modelu, więc limit wydatków ustawiasz na własnym koncie.
FAQ
Jakie są typy agentów AI?
Pytanie o „5 typów agentów” pochodzi z klasycznego podręcznika sztucznej inteligencji (Russell, Norvig, „Artificial Intelligence: A Modern Approach”): agent odruchowy, agent z modelem świata, agent dążący do celu, agent maksymalizujący użyteczność i agent uczący się. To podział teoretyczny, sprzed modeli językowych. W firmie bardziej przydaje się podział według autonomii z tabeli na początku artykułu, bo od niego zależą zatwierdzenia i ryzyko.
Jaki agent AI jest najlepszy?
Nie ma jednego zwycięzcy. Najlepszy jest ten, którego da się podłączyć do Twoich systemów z wąskimi uprawnieniami, z logiem i z zatwierdzaniem działań. Model wybierz na podstawie testu na Twoich danych: jak pokazuje przykład wyliczenia, droższy model nie zawsze jest potrzebny, a różnica w koszcie bywa dwukrotna i większa.