 Jakub Krystkowiak
Najważniejsze: shadow AI to korzystanie z narzędzi sztucznej inteligencji do zadań służbowych bez wiedzy lub zgody firmy. Badania pokazują, że korzystanie z AI często wyprzedza firmowe zasady, a jednym z najpoważniejszych ryzyk jest przesyłanie danych klientów i informacji poufnych do niezatwierdzonych narzędzi.
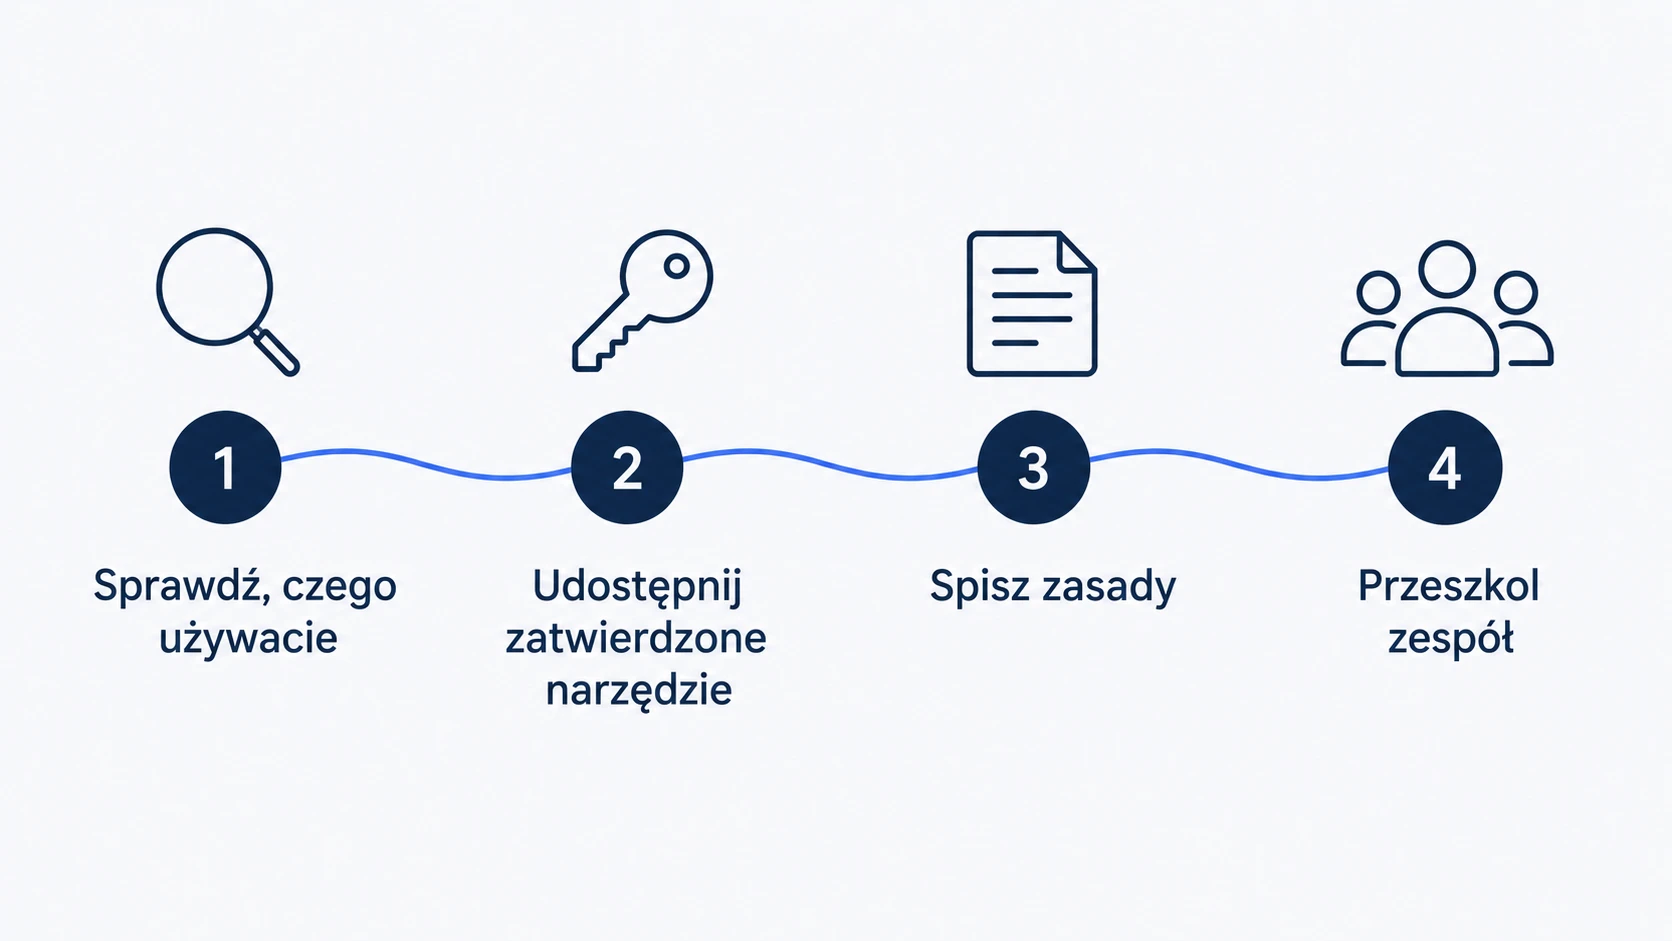
Całkowity zakaz AI bez alternatywy zwykle niewiele zmienia. Lepiej zacząć od sprawdzenia, z czego korzysta zespół, a potem udostępnić zatwierdzone narzędzia, spisać zasady i przeszkolić ludzi.
Na liście firmowych systemów masz pocztę, CRM i pakiet biurowy. W praktyce zespół korzysta z kilku kolejnych narzędzi, o których nikt nie wspomniał na żadnym spotkaniu. Ten artykuł pomoże Ci je znaleźć i zdecydować, co dalej.
Czym jest shadow AI
Shadow AI to sposób korzystania z AI, a nie nazwa konkretnego produktu. Ten sam ChatGPT bywa shadow AI, gdy pracownik przesyła do prywatnego konta dane klientów bez zgody firmy, i nie jest nim, gdy firma zatwierdziła konto osobiste do pracy z materiałami publicznymi. PARP opisuje to zjawisko podobnie.
Shadow AI to część szerszego zjawiska shadow IT, czyli technologii używanych bez wiedzy działu IT. Ma jednak swoje dodatkowe ryzyka:
| Typowe shadow IT | Shadow AI | |
|---|---|---|
| Przykład | komunikator lub dysk spoza firmy | prywatny czat AI, wtyczka AI w przeglądarce |
| Dodatkowe ryzyko | dane poza kontrolą firmy | to samo, a do tego treść trafia do modelu, który może ją przetwarzać według zasad dostawcy |
| Wpływ na pracę | zależy od narzędzia | wygenerowane treści mogą trafić do klientów bez sprawdzenia, a agent AI może sam wykonywać działania w innych systemach |
Trzy przykłady, które łatwo przeoczyć:
- Wtyczki AI w przeglądarce, które czytają zawartość otwartych stron, także firmowego systemu czy skrzynki pocztowej.
- Notatniki AI na spotkaniach, które nagrywają rozmowę z klientem i wysyłają transkrypcję na serwer dostawcy.
- Nowe funkcje AI w programach, które firma już kupiła. Pojawiają się po aktualizacji, np. jako przycisk „napisz za mnie”, i nikt ich osobno nie zatwierdzał.
Skala zjawiska
Trzy badania dobrze pokazują, w czym jest problem:
- Brak formalnej zgody. Według PwC Polska (grudzień 2025) 80% pracowników w Polsce nie ma formalnej zgody na korzystanie z narzędzi generatywnej AI w pracy. To nie jest odsetek osób, które korzystają bez zgody, tylko tych, którym nikt takiej zgody formalnie nie dał.
- Brak wytycznych. W badaniu NASK z grudnia 2024 roku 68,1% z 2168 pracujących nie dostało żadnych wytycznych dotyczących generatywnej AI, a 23,8% nie wiedziało, czy takie istnieją.
- Ukrywanie. Według KPMG i Uniwersytetu w Melbourne 55% pracowników w Polsce, którzy korzystają z AI, nie ujawnia tego i przedstawia wyniki pracy jako własne.
Te liczby nie mówią, ile firm ma problem z shadow AI. Mówią, że zasady często nie nadążają za praktyką. Warto więc sprawdzić, czy dotyczy to także Twojej firmy i jakie dane trafiają do używanych narzędzi.
Dlaczego pracownicy sięgają po AI bez pytania
Zanim kogokolwiek wezwiesz na dywanik, zobacz, skąd to się bierze. Często chodzi o oszczędność czasu i brak jasnych zasad, a nie o świadome naruszanie bezpieczeństwa. AI może skrócić przygotowanie pierwszej wersji raportu czy maila, firma nie dała zatwierdzonego narzędzia, a skoro nikt nie powiedział, że nie wolno, milczenie wygląda na zgodę. Do tego czat sprawia wrażenie rozmowy w cztery oczy, choć po drugiej stronie jest serwer zewnętrznej firmy.
Jeśli zespół unika pytania o zgodę z innych powodów, np. z obawy o ocenę albo o swoje stanowisko, pomaga rozmowa o obawach opisana w tekście Jak przekonać zespół do AI: wdrożenie zmiany bez oporu.
Czym grozi shadow AI
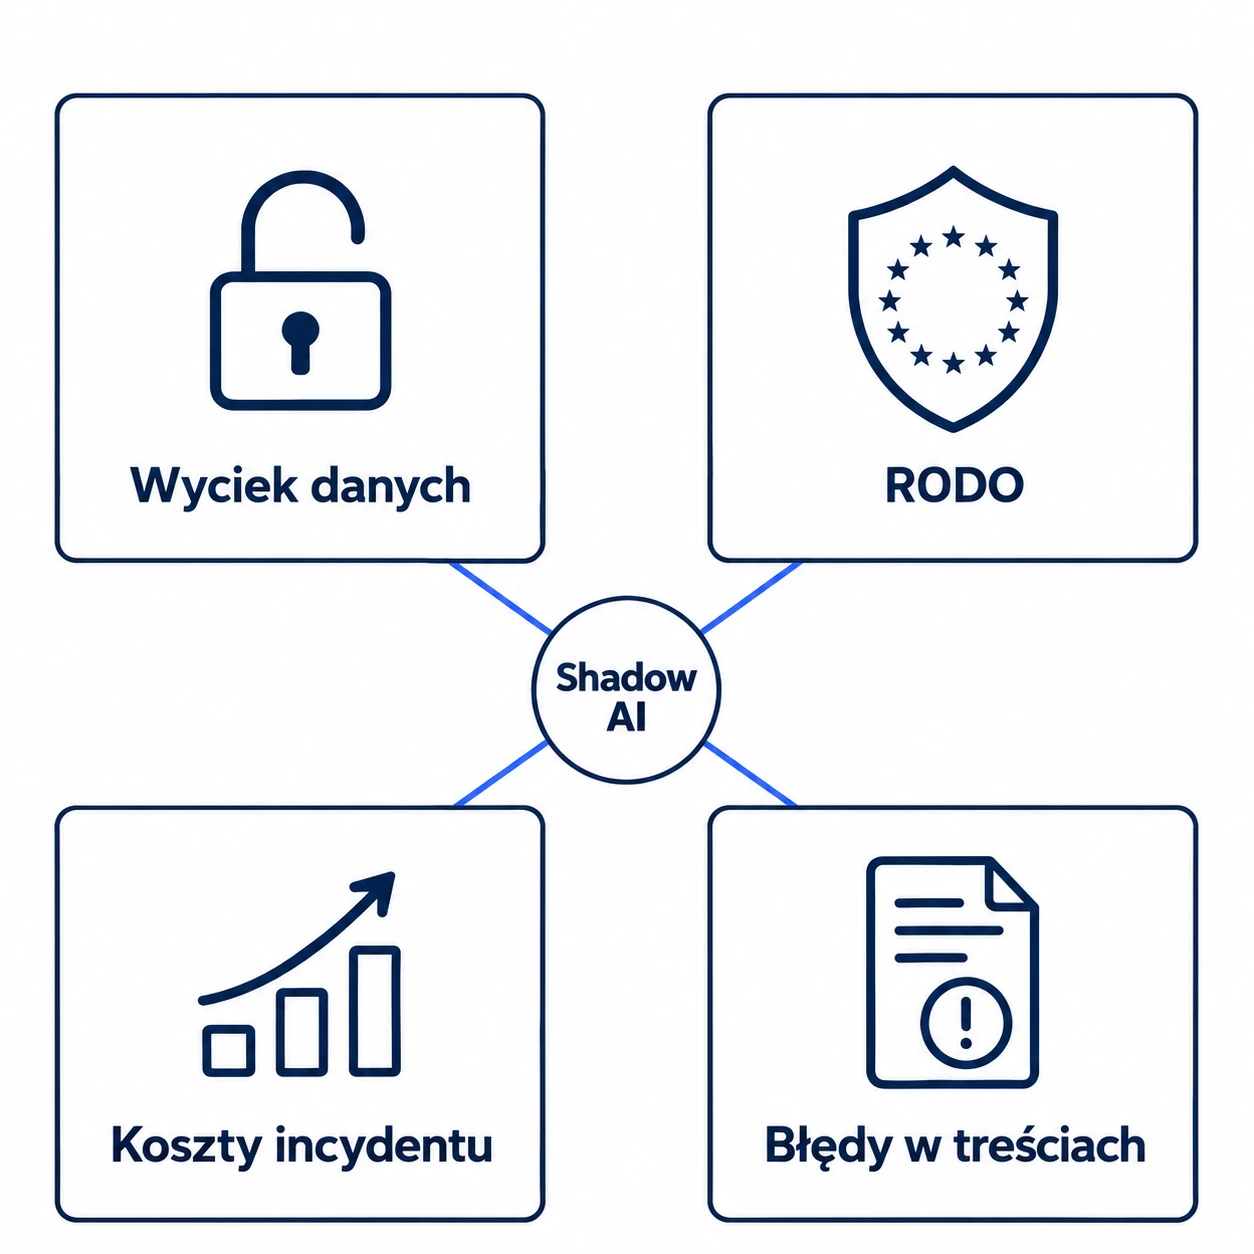
Wyciek danych i tajemnic firmy. W 2023 roku Samsung zakazał pracownikom korzystania z generatywnej AI po tym, jak przesłali poufny kod źródłowy do ChatGPT (Bloomberg, maj 2023). To przykład nieuprawnionego przekazania poufnych danych do zewnętrznego narzędzia, a nie dowód, że model pokazał ten kod innym użytkownikom. Do tego tajemnica przedsiębiorstwa jest chroniona tylko wtedy, gdy firma dba o poufność informacji.
Koszty naruszeń. W raporcie IBM Cost of a Data Breach 2025, który obejmował 600 organizacji po naruszeniu danych, co piąta wskazała naruszenie związane z shadow AI. Firmy z wysokim poziomem shadow AI miały średnio o 670 tys. dolarów wyższe koszty naruszenia. To korelacja w tej grupie, a nie częstość incydentów we wszystkich firmach.
Błędy w treściach. Jeśli nie wiadomo, że oferta powstała z pomocą AI, łatwo pominąć dokładniejsze sprawdzenie, a odpowiedzialność wobec klienta zostaje po stronie firmy.
Ramka prawna (do weryfikacji przez recenzenta). Przesłanie danych klientów do prywatnego konta zwykle oznacza przekazanie ich dostawcy, z którym firma nie ma umowy powierzenia (art. 28 RODO).
W HR samo pisanie ogłoszeń z AI nie jest systemem wysokiego ryzyka, ale selekcja kandydatów i ocena pracowników już tak. Pełne obowiązki AI Act dla takich systemów zaczną się 2 grudnia 2027 roku (rozporządzenie 2026/1744). Decyzje o kandydatach wywołujące istotne skutki nie mogą też opierać się wyłącznie na automatycznym przetwarzaniu (art. 22 RODO), a formalny podpis człowieka bez realnej oceny niczego tu nie zmienia.
Jak sprawdzić, czy konkretne zastosowanie AI w rekrutacji lub ocenie pracowników się kwalifikuje, opisujemy w tekście Systemy AI wysokiego ryzyka: jak sprawdzić, czy Twoje zastosowanie się kwalifikuje.
Jak sprawdzić skalę shadow AI w Twojej firmie
Ankieta: sześć pytań do zespołu
Zacznij od krótkiej, anonimowej ankiety. Daje najwięcej informacji i budzi najmniej oporu, o ile nie zamienia się w szukanie winnych. W małym zespole unikaj pytań, które razem zdradzą, kto odpowiada, np. dział i staż.
| Pytanie | Jaką decyzję pomaga podjąć |
|---|---|
| 1. Z jakich narzędzi AI korzystasz w pracy? | które narzędzia trafią do rejestru albo do oceny |
| 2. Na jakim koncie: prywatnym czy firmowym? | gdzie potrzebna jest zatwierdzona alternatywa |
| 3. Do jakich zadań najczęściej? | które zastosowania opisać w zasadach |
| 4. Czy zdarza Ci się przesyłać dane klientów, umowy albo dane finansowe? | gdzie jest największe ryzyko i co sprawdzić najpierw |
| 5. Ile czasu tygodniowo Twoim zdaniem oszczędza Ci AI, a ile zajmuje sprawdzanie i poprawki? | od czego zacząć oficjalne wdrożenie (to samoocena, nie pomiar) |
| 6. Jakiego narzędzia AI najbardziej brakuje Ci w pracy? | jakie narzędzie zatwierdzić, żeby ludzie faktycznie się przesiedli |
Kontrole techniczne
| Metoda | Co pokazuje |
|---|---|
| Przegląd rozszerzeń przeglądarki | wtyczki AI na służbowych komputerach |
| Przegląd uprawnień aplikacji w Google Workspace lub Microsoft 365 | zewnętrzne aplikacje i agenci z dostępem do poczty, kalendarza i plików |
| Przegląd wydatków | subskrypcje AI na firmowej karcie lub rozliczane jako wydatki pracownicze |
| Analiza ruchu sieciowego | połączenia z usługami AI w sieci firmowej |
Przy analizie ruchu i innych formach kontroli pamiętaj o ograniczeniach z Kodeksu pracy. Monitoring inny niż kontrola poczty (art. 22³ § 4) jest dopuszczalny, gdy jest niezbędny do organizacji pracy i właściwego używania narzędzi. Cel, zakres i sposób trzeba określić w regulaminie pracy, układzie zbiorowym albo obwieszczeniu, a pracowników poinformować z wyprzedzeniem.
Zbieraj tylko te dane, które są potrzebne, i dbaj o proporcjonalność. To nie jest pełna procedura wdrożenia monitoringu, a sposób stosowania tych przepisów do narzędzi AI warto potwierdzić z prawnikiem.
Jak zareagować na wyniki: 4 kroki
Krok 1. Sprawdź, czego używacie, bez szukania winnych
Wyjaśnij zespołowi, po co robisz przegląd: żeby dać lepsze narzędzia, a nie żeby kogoś ukarać. Ci, którzy już po cichu korzystają z AI, przetestowali za Ciebie sporo narzędzi.
Krok 2. Udostępnij zatwierdzone narzędzie
Daj ludziom konto firmowe z umową powierzenia i jasnymi zasadami trenowania modeli. Jeśli zatwierdzone narzędzie utrudnia pracę, część osób może wrócić do prywatnych kont, więc wygoda ma tu duże znaczenie. Różnice między planami opisujemy w artykule Czy ChatGPT jest bezpieczny dla firmy? Dane, RODO i ustawienia.
Krok 3. Spisz zasady
Ustal, jakie narzędzia są zatwierdzone, jakie dane można do nich przesyłać i co zrobić w razie pomyłki. Gotową strukturę z przykładowymi zapisami znajdziesz w poradniku Polityka AI w firmie: co powinna zawierać i jak ją wdrożyć (ze wzorem).
Krok 4. Przeszkol zespół
Krótkie szkolenie na start i proste miejsce, gdzie pracownik zgłasza nowe narzędzie do zatwierdzenia, np. formularz lub kanał na firmowym komunikatorze. Ważne, żeby odpowiedź przychodziła w kilka dni, bo inaczej shadow AI wróci przy pierwszej ciekawej nowości.
Kiedy potrzebne są ograniczenia albo pilna reakcja
Zakazy w firmach już są, a narzędzia i tak trafiają do pracy. Według Gartnera 69% z 302 badanych liderów cyberbezpieczeństwa (marzec do maja 2025) podejrzewało lub miało dowody, że pracownicy używają zakazanych publicznych narzędzi AI.
Dlatego całkowity zakaz bez zatwierdzonej alternatywy zwykle niewiele zmienia. Celowane ograniczenia mają za to sens, także na stałe, np.:
- notatniki AI na spotkaniach z klientami tylko za ich zgodą,
- brak zgody na wtyczki z dostępem do poczty i systemów,
- zakaz przesyłania danych szczególnych, np. o zdrowiu, do narzędzi bez osobnej oceny.
Pilnej reakcji wymaga każde przesłanie hasła lub klucza do narzędzia AI (od razu je unieważnij) oraz danych klientów do prywatnego konta (zgłoś zgodnie z procedurą incydentu).
FAQ
Czy zatwierdzone konto osobiste to też shadow AI?
Nie. Jeśli firma zgodziła się na korzystanie z konta osobistego, np. do pracy z materiałami publicznymi, to jest to zatwierdzone użycie. Shadow AI zaczyna się wtedy, gdy narzędzie albo zakres danych wykracza poza tę zgodę.
Czy nowa funkcja AI w programie, który już mamy, wymaga przeglądu?
Tak, warto ją sprawdzić. Funkcja może przesyłać dane do innego dostawcy albo działać na innych zasadach niż reszta programu, nawet jeśli sam program jest od dawna zatwierdzony.