 Justyna Wasielewska
Krótka odpowiedź: to zależy od tego, jakie dane przesyłasz i do jakiej wersji. Rozmowy w ChatGPT nie są domyślnie publiczne, ale ich treść przetwarza dostawca usługi, OpenAI. Do materiałów publicznych możesz używać konta osobistego, jeśli firma na to pozwala. Do danych klientów i informacji poufnych rekomendujemy plan firmowy (Business lub Enterprise) z umową powierzenia i wcześniejszą ocenę, czy dane zastosowanie jest dopuszczalne. Haseł i kluczy API nie przesyłasz nigdzie.
Weźmy dwa zadania. Tłumaczenie komunikatu, który i tak jest na Twojej stronie, możesz spokojnie zrobić na koncie osobistym. Podsumowanie listy klientów z rabatami to inna sytuacja: liczy się wersja narzędzia, umowa z dostawcą i to, czy możesz tak wykorzystać te dane. Trochę jak z samochodem: o bezpieczeństwie decyduje nie tylko model, ale też to, kto prowadzi i dokąd jedzie.
Konto osobiste, Business czy Enterprise: porównanie
Do pracy z danymi klientów i informacjami poufnymi rekomendujemy ChatGPT Business lub Enterprise. Konto osobiste zostaw do materiałów publicznych. Stan funkcji sprawdziliśmy w dokumentacji OpenAI 3 października 2026 roku:
| Konto osobiste (Free, Plus, Pro) | ChatGPT Business | ChatGPT Enterprise | |
|---|---|---|---|
| Trenowanie modeli na rozmowach | zależy od ustawienia użytkownika | domyślnie nie | domyślnie nie |
| Umowa powierzenia (DPA) | nie | tak | tak |
| Zarządzanie kontami przez firmę | nie | tak | tak |
| Logowanie SSO | nie | tak | tak |
| Kontrola czasu przechowywania danych | użytkownik usuwa sam | administrator, w zakresie dostępnym w planie | administrator |
| Wybór regionu przechowywania w Europie | nie | nie | tak, dla uprawnionych klientów i nowych przestrzeni roboczych |
| Linki do udostępnionych rozmów | otworzy je każdy, kto ma link | ograniczone do przestrzeni roboczej firmy | ograniczone do przestrzeni roboczej firmy |
Trenowanie, umowę powierzenia i kontrolę przechowywania opisuje strona OpenAI Enterprise privacy.
Enterprise warto rozważyć, gdy potrzebujesz wyboru regionu danych, szerszej kontroli przechowywania i narzędzi zgodności.
Samo SSO nie jest powodem, bo według pomocy OpenAI ma je też Business. Brak wyboru regionu w planie Business nie znaczy przy tym, że wszystkie dane trafiają poza UE.
OpenAI API to osobna usługa, nie kolejny abonament ChatGPT. Korzysta się z niego we własnej aplikacji, która sama decyduje, jakie dane wysyła i komu daje uprawnienia, przy czym nadal obowiązują zasady dostawcy.
Według dokumentacji API dane nie służą domyślnie do trenowania. Logi do wykrywania nadużyć mogą być przechowywane do 30 dni, a zasoby zapisane przez aplikację u dostawcy, np. pliki, zostają do czasu ich usunięcia. Zerowa retencja jest dostępna dla zatwierdzonych klientów i tylko dla części funkcji.
Czy ChatGPT wykorzystuje rozmowy do trenowania?
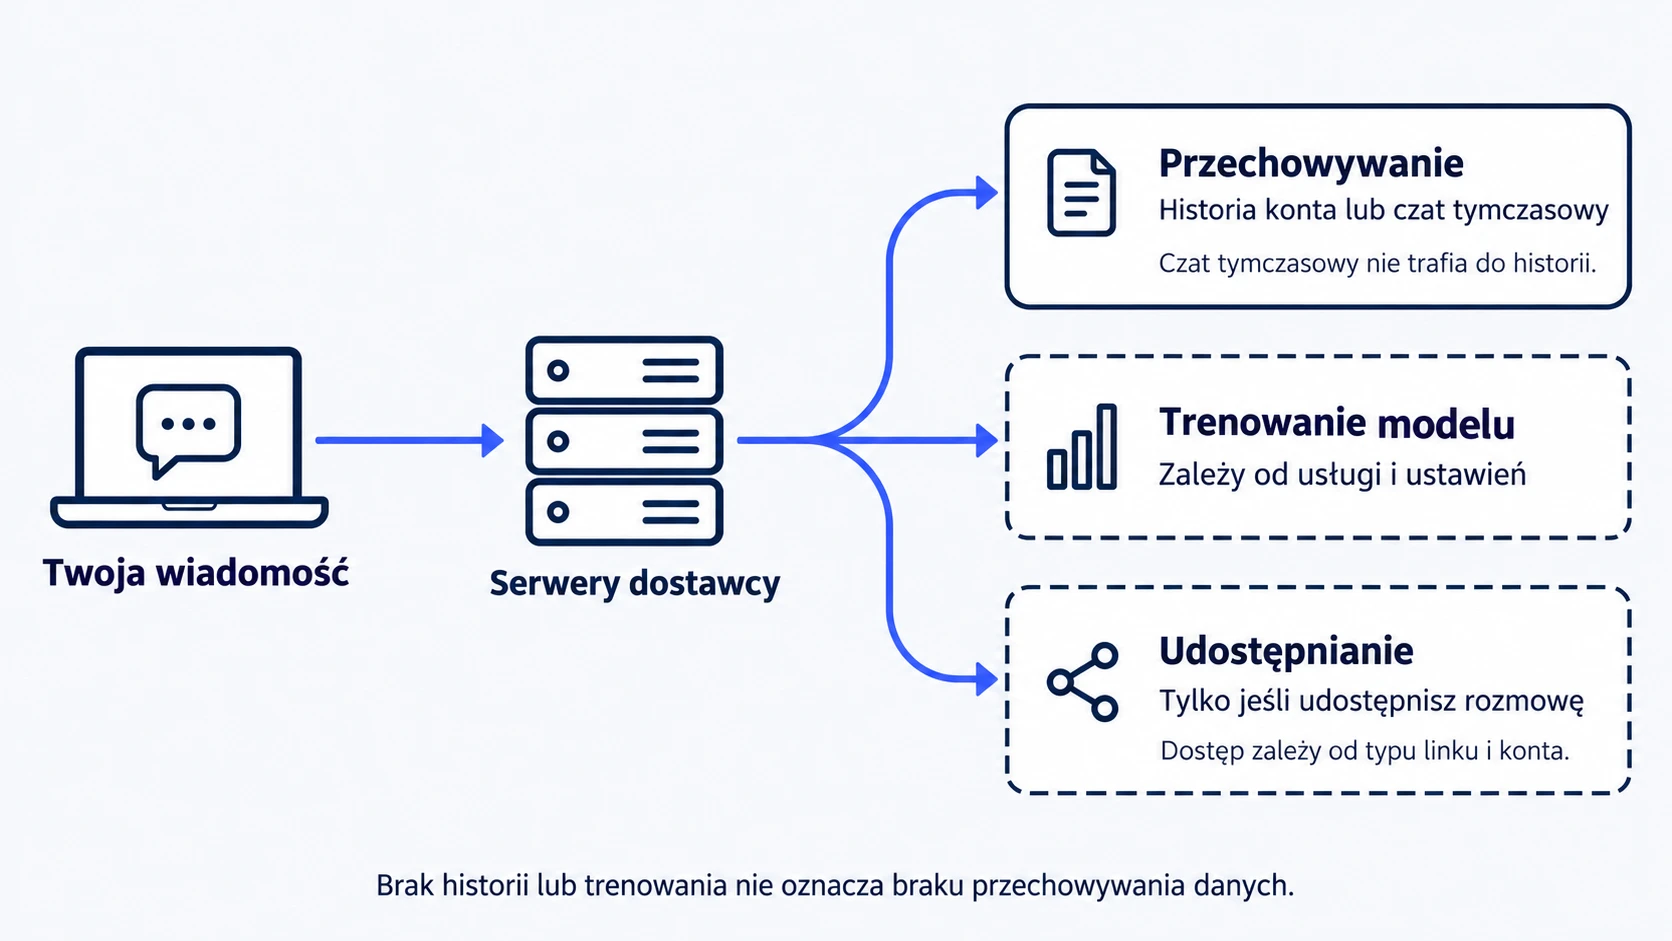
W planach firmowych domyślnie nie. Na koncie osobistym decyduje ustawienie. Na koncie osobistym znajdziesz je w Ustawienia > Kontrola danych > „Ulepszaj model dla wszystkich”. Po jego wyłączeniu nowe rozmowy nie są używane do trenowania, z jednym wyjątkiem opisanym niżej.
Na kontach osobistych jest jeden szczegół, który łatwo przeoczyć. Według OpenAI ocena odpowiedzi kciukiem w górę lub w dół może sprawić, że cała rozmowa zostanie użyta do ulepszania modeli, nawet przy wyłączonym ustawieniu. Jeśli w rozmowie były dane firmy, lepiej nie klikać.
Jak długo ChatGPT przechowuje rozmowy?
Rozmowy zapisują się w historii konta. Po usunięciu znikają z widoku od razu, a z systemów OpenAI są usuwane w ciągu 30 dni, chyba że trzeba je zachować z powodów prawnych lub bezpieczeństwa. Czat tymczasowy nie trafia do historii, ale też może być przechowywany do 30 dni.
Wyjątki prawne zdarzają się naprawdę. W 2025 roku, w związku z procesem z „New York Times”, sąd w USA nakazał OpenAI zachowywać rozmowy z kont osobistych i planu Team, także usunięte. Enterprise był z tego wyłączony. Według aktualizacji OpenAI obowiązek wygasł 26 września 2025 roku, choć ograniczony zbiór danych z tego okresu nadal jest objęty blokadą prawną.
Kto może zobaczyć rozmowy?
- OpenAI. Według dostawcy w planach firmowych dostęp mają tylko upoważnieni pracownicy, w określonych sytuacjach, np. przy obsłudze incydentu albo gdy wymaga tego prawo. W planie Business do przeglądów pod kątem nadużyć mogą trafić także wyspecjalizowani wykonawcy.
- Twoja firma. W planie Business organizacja może uzyskać dostęp do rozmów w przestrzeni roboczej. Jakie dokładnie funkcje to umożliwiają, sprawdź w bieżącej dokumentacji, bo poszczególne strony pomocy opisują to różnie. Pracownicy powinni wiedzieć o tym z polityki, a nie przypadkiem.
- Osoby z linkiem. Link z konta osobistego otworzy każdy, kto go ma. OpenAI pisze, że takie strony nie są przeznaczone do indeksowania w wyszukiwarkach, ale to jeszcze nie znaczy „ukryte”. W planach firmowych linki są ograniczone do przestrzeni roboczej (OpenAI).
Jakie dane można przesyłać do ChatGPT?
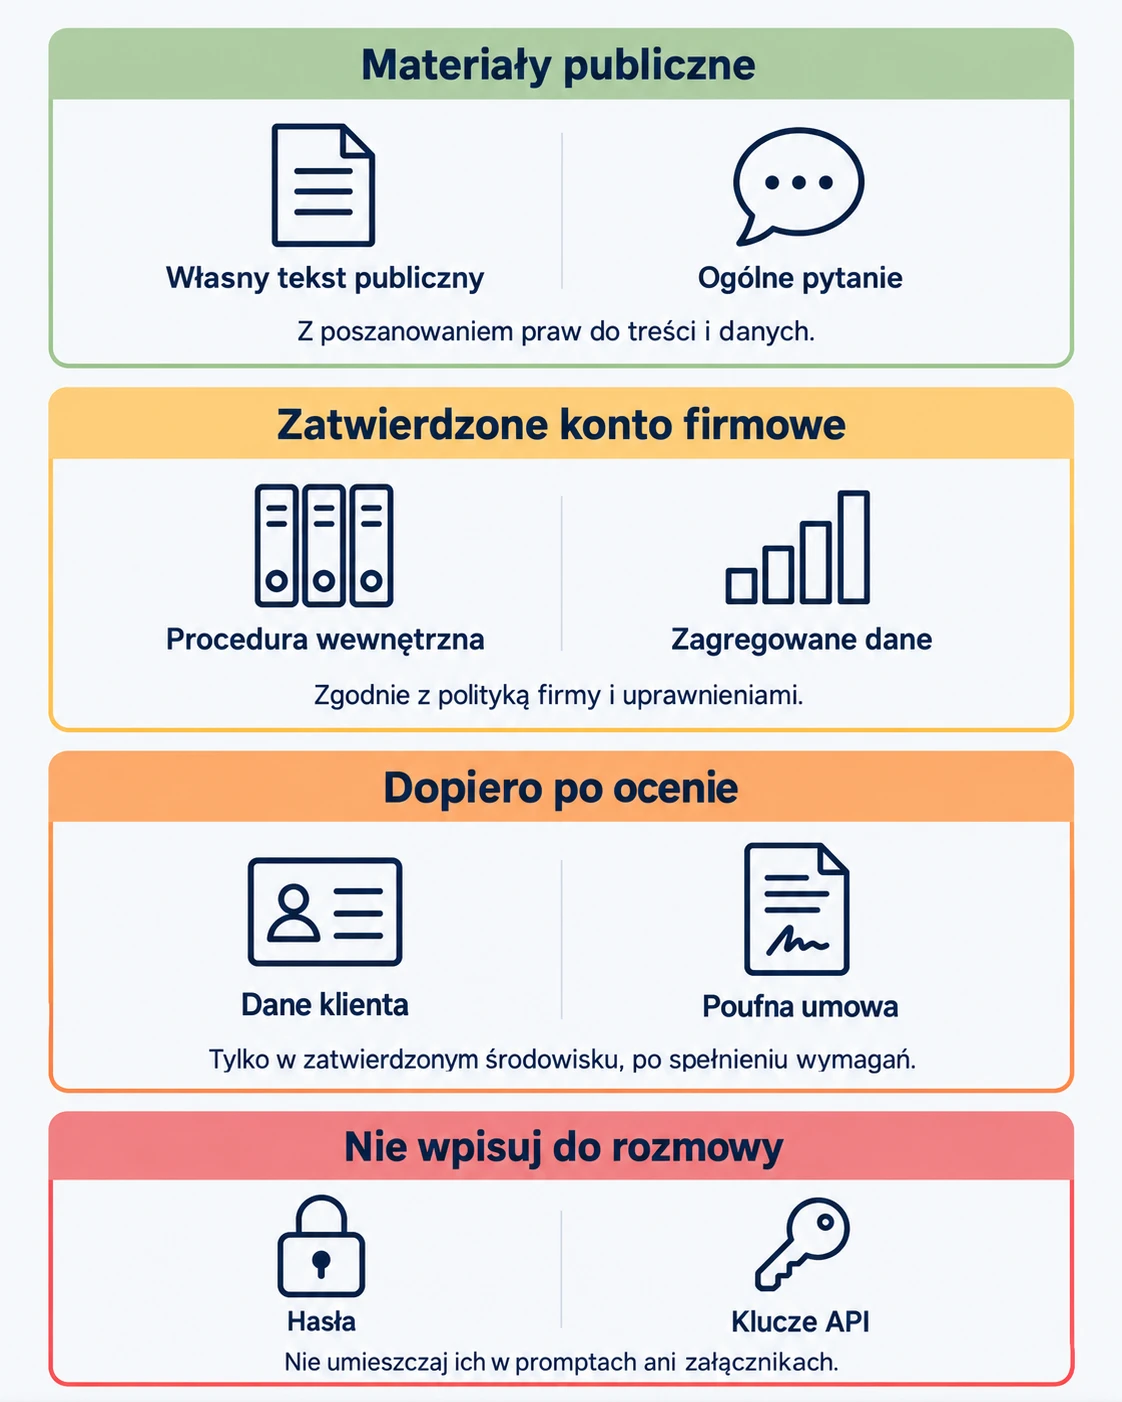
Materiały publiczne do każdej wersji, dane wewnętrzne warunkowo do zatwierdzonego konta firmowego, dane osobowe i poufne dopiero po ocenie, a haseł i kluczy nigdzie. Ten sam podział stosujemy we wzorze polityki AI:
- Materiały publiczne: własny opublikowany tekst, ogólne pytanie. Z poszanowaniem praw do treści i danych osobowych, bo publiczny tekst też może je zawierać.
- Zatwierdzone konto firmowe, warunkowo: procedura wewnętrzna, zagregowane dane bez możliwości identyfikacji osób, zgodnie z polityką i uprawnieniami. Uwaga: wykres „bez nazwisk” nie zawsze jest anonimowy, bo osobę można rozpoznać po kombinacji informacji. Kod bez kluczy też może być poufny albo należeć do klienta.
- Dopiero po ocenie: dane klientów, poufna umowa. Tylko w zatwierdzonym środowisku i po spełnieniu wymagań z części o RODO.
- Nie wpisuj do rozmowy: hasła, klucze API, tokeny. Jeśli ChatGPT ma łączyć się z innym systemem, używa się do tego mechanizmu autoryzacji, a nie hasła wpisanego do czatu.
Minimalizacja w praktyce. Zamiast „Podsumuj rozmowę z Janem Kowalskim z firmy XYZ, rabat 18%” napisz „Podsumuj rozmowę z klientem A, rabat powyżej standardu” i usuń szczegóły, których AI nie potrzebuje. Taka zmiana zmniejsza ryzyko, ale nie zawsze daje pełną anonimizację.
Pełne zasady z tabelą i przykładowymi zapisami opisujemy w artykule Polityka AI w firmie: co powinna zawierać i jak ją wdrożyć (ze wzorem).
Co sprawdzić pod kątem RODO?
Zgodność z RODO zależy od celu, danych i sposobu korzystania z narzędzia, a nie od samej nazwy produktu. Przed uruchomieniem nowego zastosowania z danymi osobowymi warto przejść te pytania:
- Cel i podstawa prawna (art. 6). Po co przetwarzasz dane i na jakiej podstawie? Dane przekazane do realizacji umowy nie oznaczają automatycznie, że możesz je analizować w narzędziu AI. Zgoda przełożonego nie zastępuje podstawy prawnej.
- Role i umowy (art. 28). Kto jest administratorem, a kto przetwarza dane w jego imieniu? Agencja często sama jest podmiotem przetwarzającym dane klienta, a dostawca AI byłby dalszym podmiotem. Sprawdź wtedy, czy umowa z klientem na to pozwala. Sprawdź też, z którą jednostką OpenAI zawierasz umowę i kto jest podprocesorem.
- Minimalizacja i informowanie (art. 5 i 13). Czy przesyłasz tylko to, co niezbędne? Czy osoby, których dane dotyczą, wiedzą o takim przetwarzaniu, jeśli wymaga tego prawo?
- Dane szczególne (art. 9). Dane o zdrowiu, poglądach czy przynależności związkowej podlegają zakazowi przetwarzania z nielicznymi wyjątkami.
- Ocena skutków (art. 35). Jeśli przetwarzanie może prowadzić do wysokiego ryzyka dla osób, np. przez rodzaj danych lub skalę, przed startem potrzebna jest ocena skutków dla ochrony danych.
- Przekazanie poza EOG (art. 44 i nast.). Sama informacja, że OpenAI to firma z USA, niczego nie rozstrzyga. Liczy się strona umowy, umowa powierzenia, podprocesory i mechanizm transferu.
Raport SOC 2 Type 2, który według OpenAI mają usługi biznesowe, to audyt mechanizmów kontroli u dostawcy, a nie certyfikat zgodności Twojego zastosowania z RODO.
Pomocne są też listy pytań wstępnych UODO z sierpnia 2026 roku. Warto przejść je przed uruchomieniem nowego zastosowania.
A Claude, Copilot i Gemini? Ten sam podział na konta osobiste i firmowe dotyczy innych narzędzi, ale szczegóły się różnią.
W Claude na koncie osobistym użytkownik wybiera, czy rozmowy mogą służyć do trenowania, a przy zgodzie dane mogą być przechowywane do 5 lat (Anthropic).
W Microsoft 365 część modeli Anthropic działa poza unijną granicą danych Microsoft i jest domyślnie wyłączona dla firm z UE (Microsoft).
W prywatnym Gemini część rozmów oceniają ludzie, a takie rozmowy mogą być przechowywane do 3 lat (Google). Przed wyborem sprawdź zasady konkretnego produktu i planu.
Aplikacje, wtyczki i GPT-y od osób trzecich
Wokół ChatGPT działa wiele aplikacji, rozszerzeń i integracji. Tu ryzyko bywa większe niż w samym narzędziu:
- Fałszywe aplikacje podszywające się pod ChatGPT. Korzystaj tylko z oficjalnej strony i aplikacji OpenAI.
- Rozszerzenia przeglądarki „z AI”, które czytają zawartość odwiedzanych stron, także firmowych systemów.
- GPT-y tworzone przez innych, które mogą wysyłać dane z rozmowy do zewnętrznych usług. Sprawdź autora i to, dokąd trafiają dane.
Przegląd ustawień konta osobistego
Jeśli firma dopuszcza konta osobiste do materiałów publicznych, poproś o szybki przegląd wstępny:
- Kontrola danych: czy „Ulepszaj model dla wszystkich” jest wyłączone.
- Pamięć: co ChatGPT zapamiętał o użytkowniku. To osobna funkcja, niezależna od trenowania.
- Udostępnione linki: czy nie ma starych linków do rozmów z treściami firmy.
- Połączone aplikacje i GPT-y: komu użytkownik dał dostęp do plików lub kont.
- Historia: czy w rozmowach nie ma danych, które w ogóle nie powinny tam trafić.
Jeśli przy przeglądzie wyjdzie, że do konta trafiły dane klientów albo klucz, nie zaczynaj od sprzątania. Najpierw zgłoś sprawę zgodnie z procedurą incydentu. Uporządkowanie starych rozmów i dostępów może zająć więcej czasu niż sam przegląd.
Co zrobić, gdy dane trafiły nie tam, gdzie trzeba
- Zgłoś sprawę osobie odpowiedzialnej w firmie, tego samego dnia.
- Przerwij udostępnianie: usuń link do rozmowy, jeśli istnieje.
- Unieważnij klucz lub zmień hasło, jeśli trafiło do rozmowy.
- Postępuj zgodnie z instrukcją osoby reagującej. Jeśli doszło do naruszenia ochrony danych osobowych, administrator ocenia, czy trzeba je zgłosić do UODO, w miarę możliwości w ciągu 72 godzin od stwierdzenia (art. 33 RODO).
Jeśli pracownicy już korzystają z prywatnych kont, nie zaczynaj od zakazu. Najpierw sprawdź, kto, z czego i do czego korzysta. Jak to zrobić, opisujemy w artykule Shadow AI w firmie: co to jest i jak ograniczyć ryzyko.
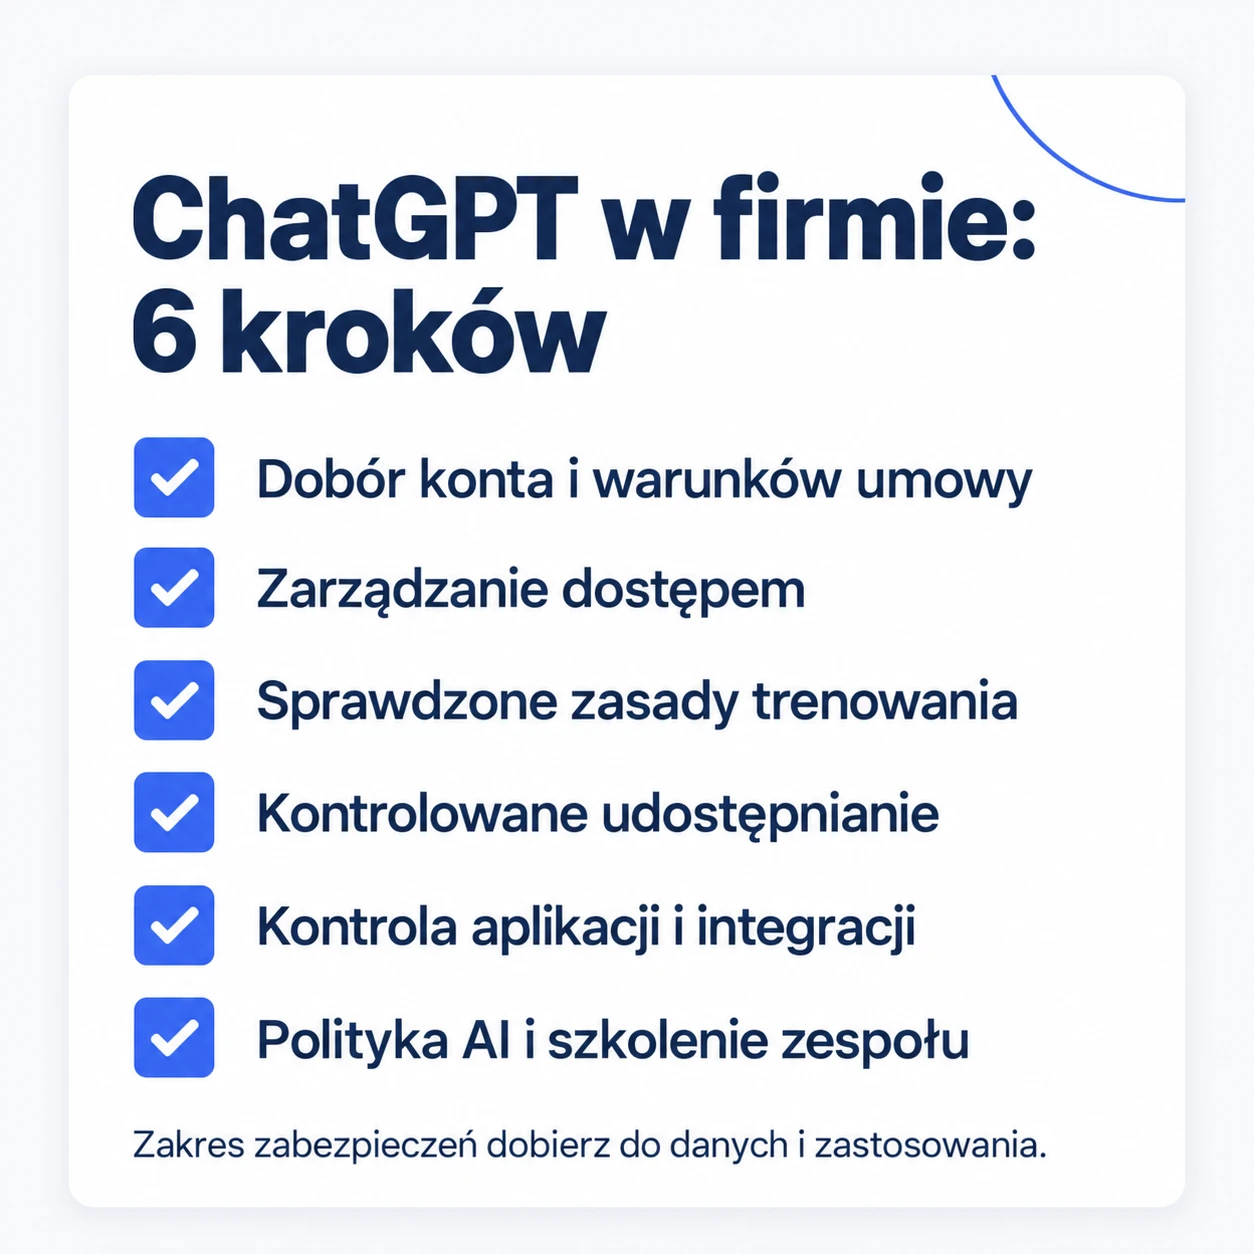
ChatGPT w firmie: 6 kroków
- Dobór konta i warunków umowy: dla danych klientów rekomendujemy plan firmowy z umową powierzenia, zależnie od Waszej roli wobec tych danych.
- Zarządzanie dostępem: konta zarządzane centralnie, odbieranie dostępu osobom, które odchodzą.
- Sprawdzone zasady trenowania: w planach firmowych domyślnie wyłączone, na kontach osobistych do wyłączenia.
- Kontrolowane udostępnianie: jasne zasady tworzenia linków do rozmów.
- Kontrola aplikacji i integracji: zatwierdzone wtyczki, GPT-y i połączenia z innymi systemami.
- Polityka AI i szkolenie zespołu: zasady dotyczące danych i weryfikacji wyników.
Im bardziej wrażliwe dane, tym więcej z tych kroków trzeba mieć dopięte przed startem.
Bezpieczeństwo danych to nie wszystko, bo ChatGPT potrafi też podać błędną odpowiedź. Dlaczego tak się dzieje i jak to ograniczyć, opisujemy w tekście Halucynacje AI: dlaczego AI zmyśla i jak to ograniczyć w firmie.
Przykłady z praktyki innych firm. Samsung w 2023 roku zakazał generatywnej AI po przesłaniu poufnego kodu do ChatGPT. Latem 2025 roku media opisywały tysiące udostępnionych rozmów, które dało się znaleźć w Google, po czym OpenAI wycofało funkcję, która to umożliwiała (Search Engine Journal).
Włoski organ ochrony danych nałożył na OpenAI w 2024 roku 15 mln euro kary. W marcu 2026 roku sąd w Rzymie uwzględnił odwołanie OpenAI, a organ czasowo zdjął decyzję ze swojej strony (Garante).
FAQ
Czy usunięcie rozmowy usuwa to, co ChatGPT zapamiętał?
Niekoniecznie. Pamięć to osobna funkcja, którą zarządza się w ustawieniach. Po usunięciu rozmowy z danymi firmy sprawdź też, co zostało zapisane w pamięci.
Czy ChatGPT Plus jest bezpieczniejszy niż darmowa wersja?
Pod względem danych różni się niewiele. Plus i Pro to wciąż konta osobiste: mają te same ustawienia kontroli danych i nie dają umowy powierzenia. Płacisz za możliwości modelu, a nie za firmową ochronę danych.
Czy można używać ChatGPT w firmie?
Tak, w dwóch scenariuszach. Do materiałów publicznych możesz używać konta osobistego, jeśli firma na to pozwala; warto przy tym wyłączyć trenowanie. Do danych wewnętrznych, osobowych i poufnych potrzebny jest plan firmowy z umową powierzenia, ocena zastosowania i weryfikacja wyników.